by Tayfun Özdemir
Share
Ein IT-Notfallplan ist ein kurzes, ausgedrucktes Dokument, das festlegt, wer im Ernstfall was tut: wen Mitarbeitende anrufen, welche Systeme zuerst getrennt und welche zuerst wiederhergestellt werden, wer Behörden und Kunden informiert. Für ein Unternehmen mit 5 bis 100 Arbeitsplätzen reichen dafür oft 10 bis 15 Seiten. Entscheidend ist nicht der Umfang, sondern dass der Plan ohne funktionierende IT erreichbar ist und mindestens einmal im Jahr geprobt wird.
In diesem Ratgeber zeigen wir, was in einen IT-Notfallplan gehört, wie Sie ihn in sechs Schritten erstellen und wie die ersten 72 Stunden nach einem Ransomware-Angriff ablaufen sollten. Grundlage sind die Empfehlungen des BSI für kleine und mittlere Unternehmen.
Warum ein IT-Notfallplan gerade jetzt Thema ist
Am 20. Oktober 2026 haben FBI und CISA eine gemeinsame Warnung zur Ransomware-Gruppe SafePay veröffentlicht. Die Gruppe ist laut CISA-Advisory AA26-293A seit August 2024 aktiv und greift Unternehmen in Nordamerika, Südamerika, Australien und Europa an.
Das Vorgehen ist typisch für heutige Erpressungsangriffe. Die Täter verschaffen sich Zugang über gestohlene oder erratene Passwörter, über Lücken in Firewalls und VPN-Zugängen oder per Phishing. Danach legen sie neue Konten an, bewegen sich mit normalen Windows-Werkzeugen durchs Netz, schalten Schutzsoftware ab und verschlüsseln zum Schluss die Daten.
Zwischen dem ersten Zugriff und der Verschlüsselung vergehen oft Tage. Wer in dieser Phase etwas Ungewöhnliches bemerkt, muss wissen, wen er anruft. Und wer am Montagmorgen vor verschlüsselten Servern steht, braucht eine Reihenfolge, keine Diskussion. Genau dafür ist ein Notfallplan da.
Was gehört in einen IT-Notfallplan?
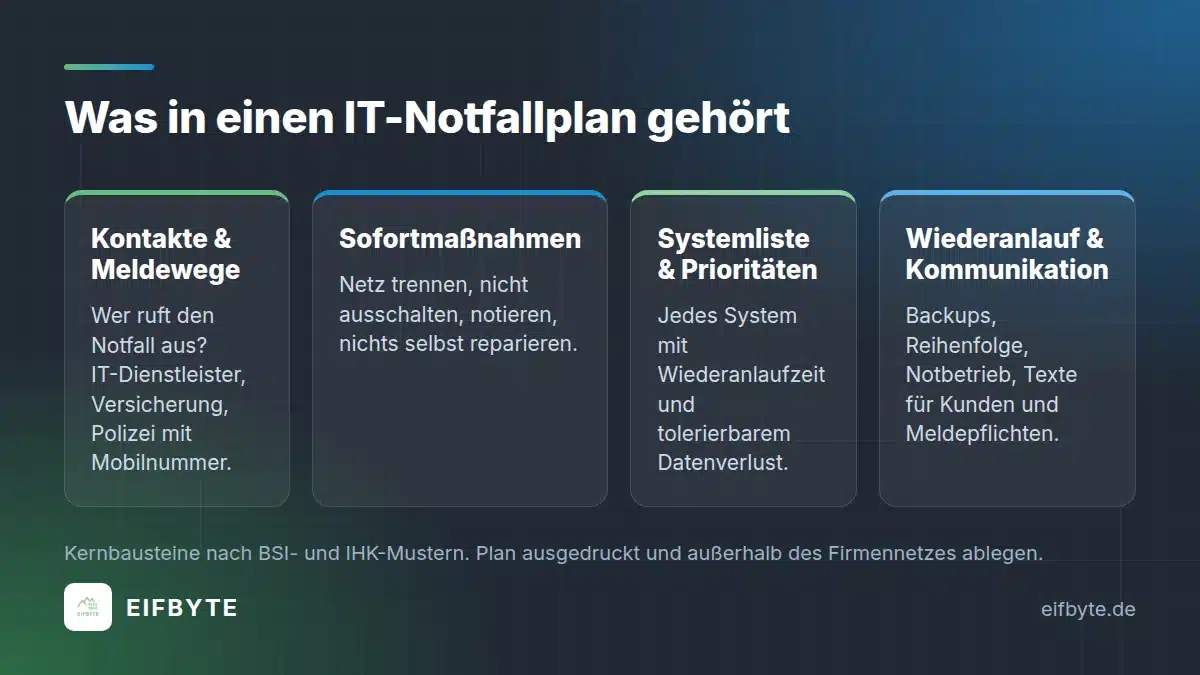
Die Industrie- und Handelskammern und das BSI nennen in ihren Mustern dieselben Kernbausteine. Für kleine und mittlere Unternehmen reichen diese acht Abschnitte:
| Abschnitt | Inhalt |
|---|---|
| Geltungsbereich und Verantwortung | Wer den Notfall ausruft, wer entscheidet, wer vertritt |
| Kontakte und Meldewege | Geschäftsführung, IT-Dienstleister, Datenschutz, Versicherung, Polizei, mit Mobilnummern |
| Sofortmaßnahmen | Was Mitarbeitende in den ersten Minuten tun und was sie lassen |
| Systemliste mit Prioritäten | Server, Cloud-Dienste, Fachanwendungen, jeweils mit Wiederanlaufzeit |
| Notbetrieb | Wie Aufträge, Rechnungen und Telefon ohne IT weiterlaufen |
| Wiederherstellung | Wo die Backups liegen, in welcher Reihenfolge zurückgespielt wird |
| Kommunikation und Meldepflichten | Textvorlagen für Belegschaft und Kunden, Fristen nach DSGVO und NIS2 |
| Anhänge | Netzwerkplan, Zugangsdaten-Hinterlegung, Lizenz- und Vertragsnummern |
Ein häufiger Fehler ist ein Plan, der nur Technik beschreibt. Im Ernstfall fehlen dann nicht die Befehle zum Zurückspielen, sondern Antworten auf ganz einfache Fragen: Wer darf entscheiden, die Produktion anzuhalten? Wer ruft den Großkunden an, dessen Lieferung morgen fällig ist?
IT-Notfallplan erstellen in 6 Schritten
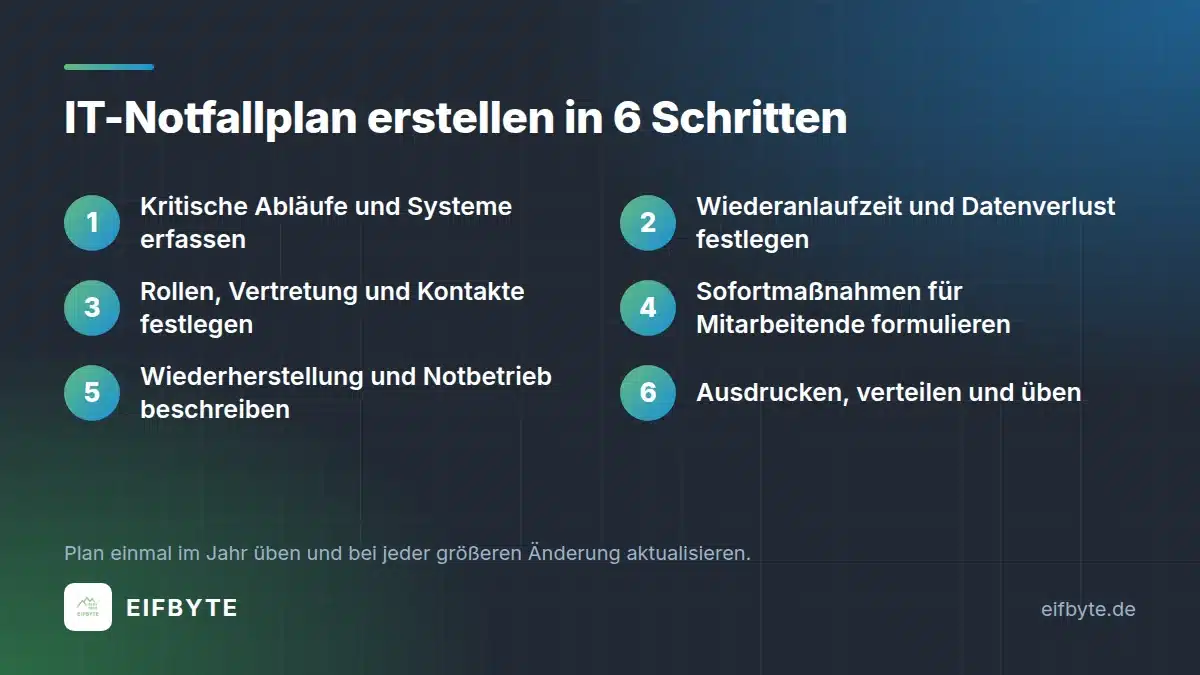
Für den Einstieg empfiehlt das BSI im Maßnahmenkatalog zum Notfallmanagement vier Phasen: Vorbereitung, Bereitschaft, Bewältigung und Nachbereitung. Für die Praxis in einem kleinen oder mittleren Betrieb haben sich diese sechs Schritte bewährt.
1. Kritische Abläufe und Systeme erfassen
Beginnen Sie nicht bei der Technik, sondern beim Geschäft. Welche Abläufe dürfen höchstens einen halben Tag stehen, welche eine Woche? Ein Handwerksbetrieb in Euskirchen kann vielleicht zwei Tage ohne Buchhaltung arbeiten, aber keinen Tag ohne Telefon und Auftragsplanung. Ordnen Sie jedem Ablauf die Systeme zu, die er braucht.
2. Wiederanlaufzeit und Datenverlust festlegen
Für jedes System legen Sie zwei Werte fest. Die Wiederanlaufzeit (RTO) sagt, wie lange es ausfallen darf. Der tolerierbare Datenverlust (RPO) sagt, wie viele Stunden Arbeit verloren gehen dürfen. Aus dem RPO folgt direkt, wie oft gesichert werden muss: Wer höchstens vier Stunden Daten verlieren darf, kommt mit einer nächtlichen Sicherung nicht aus.
3. Rollen und Kontakte festlegen
Benennen Sie eine Person, die den Notfall ausruft, und eine Vertretung. Tragen Sie alle wichtigen Kontakte mit Mobilnummer ein: IT-Dienstleister, Datenschutzbeauftragte, Cyberversicherung, Hausbank, wichtige Lieferanten. E-Mail-Adressen helfen wenig, wenn der Mailserver betroffen ist.
4. Sofortmaßnahmen für Mitarbeitende formulieren
Mitarbeitende brauchen wenige, klare Regeln. Das BSI stellt dafür die IT-Notfallkarte „Verhalten bei IT-Notfällen" bereit, die wie der Aushang für den Brandfall im Flur hängt. Kern: Notfallnummer anrufen, beobachten und notieren, nichts auf eigene Faust reparieren.
5. Wiederherstellung und Notbetrieb beschreiben
Halten Sie fest, wo die Sicherungen liegen, wer Zugriff hat und in welcher Reihenfolge zurückgespielt wird. Planen Sie auch den Notbetrieb: Papierformulare für Aufträge, eine Rufumleitung auf Mobiltelefone, eine Kopie der wichtigsten Kundendaten offline. Mehr zur Absicherung von Cloud-Daten lesen Sie in unserem Beitrag zum Microsoft 365 Backup.
6. Ausdrucken, verteilen, üben
Der Plan muss auch dann greifbar sein, wenn kein Rechner mehr startet. Legen Sie gedruckte Exemplare in der Geschäftsführung und bei der Vertretung ab, dazu eine Kopie außerhalb des Firmennetzes. Proben Sie den Plan einmal im Jahr an einem konkreten Szenario.
Beispiel: Prioritäten und Wiederanlaufzeiten
Wie eine Systemliste aussehen kann, zeigt das folgende Beispiel für ein fiktives Unternehmen mit 25 Arbeitsplätzen. Die Werte sind Annahmen zur Veranschaulichung, Ihre eigenen Prioritäten ergeben sich aus Schritt 1.
| System | Priorität | Wiederanlauf (RTO) | Datenverlust (RPO) |
|---|---|---|---|
| Internet, Firewall, Telefonie | 1 | 4 Stunden | entfällt |
| Warenwirtschaft / ERP | 1 | 8 Stunden | 4 Stunden |
| E-Mail (Microsoft 365) | 2 | 1 Tag | 1 Tag |
| Dateiablage | 2 | 1 Tag | 1 Tag |
| Buchhaltung, Lohn | 3 | 3 Tage | 1 Tag |
Die Liste zeigt schnell, wo Anspruch und Wirklichkeit auseinanderliegen. Steht im Plan „ERP in acht Stunden wieder da", aber das Zurückspielen des Servers dauert laut letztem Test zwei Tage, dann muss entweder die Technik oder die Erwartung angepasst werden. Besser, Sie merken das bei der Planung als im Ernstfall.
Notbetrieb: So arbeiten Sie ohne IT weiter
Die Wiederherstellung dauert fast immer länger als gedacht. Deshalb gehört in den IT-Notfallplan ein Kapitel, das beschreibt, wie der Betrieb in dieser Zeit weiterläuft. Das klingt altmodisch, entscheidet aber darüber, ob Kunden den Ausfall überhaupt bemerken.
- Telefon: Hinterlegen Sie beim Anbieter eine Rufumleitung auf Mobiltelefone und notieren Sie, wer sie einrichten darf.
- Aufträge und Termine: Ein ausgedruckter Wochenplan und Papierformulare für neue Aufträge überbrücken die ersten Tage.
- Kundendaten: Eine verschlüsselte Offline-Liste der wichtigsten Kunden mit Telefonnummern verhindert, dass niemand mehr erreichbar ist.
- Zahlungen: Klären Sie mit der Hausbank, wie Überweisungen und Lohnzahlungen ohne die gewohnte Software freigegeben werden.
Sprechen Sie diese Punkte mit den Abteilungen ab, die sie betreffen. Die Buchhaltung weiß am besten, welche Zahlungen in der ersten Woche nicht ausfallen dürfen, und der Vertrieb weiß, welche Kunden einen Anruf erwarten.
Ransomware: Die ersten 72 Stunden nach Plan
Ein Ransomware-Angriff ist das Szenario, an dem sich jeder Notfallplan messen lassen muss. Ablauf und Fristen sehen typischerweise so aus.
Die erste Stunde
- Betroffene Rechner vom Netz trennen: Netzwerkkabel ziehen, WLAN aus. Geräte nicht ausschalten, damit Spuren im Arbeitsspeicher erhalten bleiben.
- Notfallnummer anrufen und den Notfall offiziell ausrufen.
- Backup-Datenträger und NAS vom Netz trennen, falls sie noch erreichbar sind.
- Beobachtungen mit Uhrzeit notieren, Lösegeldforderung fotografieren.
Die ersten 24 Stunden
Jetzt geht es um Lagebild und Eindämmung. Welche Systeme sind verschlüsselt, welche laufen noch, welche Konten wurden angelegt oder missbraucht? Alle Passwörter von Administratorkonten werden von einem sauberen Gerät aus geändert. Informieren Sie Ihre Cyberversicherung früh, viele Policen schreiben eine unverzügliche Meldung vor und stellen eigene Forensik-Dienstleister.
Erstatten Sie Anzeige. Unternehmen in Nordrhein-Westfalen wenden sich an die Zentrale Ansprechstelle Cybercrime beim Landeskriminalamt, die Kontaktdaten aller Länder stehen auf der Übersicht der Polizei zu den ZAC-Stellen. Unternehmen, die unter NIS2 fallen, müssen dem BSI innerhalb von 24 Stunden eine frühe Erstmeldung schicken.
Bis 72 Stunden
Sind personenbezogene Daten abgeflossen oder nicht mehr verfügbar, muss der Vorfall nach Art. 33 DSGVO in der Regel binnen 72 Stunden der Datenschutzaufsicht gemeldet werden, in NRW ist das die LDI NRW. NIS2-Einrichtungen reichen in derselben Frist die Folgemeldung mit einer ersten Bewertung beim BSI ein, der Abschlussbericht folgt nach einem Monat.
Parallel beginnt die Wiederherstellung nach der Prioritätenliste. Wichtig: Systeme werden neu aufgesetzt und mit Daten aus einer Sicherung befüllt, die nachweislich vor dem ersten Eindringen entstanden ist. Wer einfach den letzten Stand zurückspielt, holt sich die Hintertür der Angreifer gleich mit zurück.
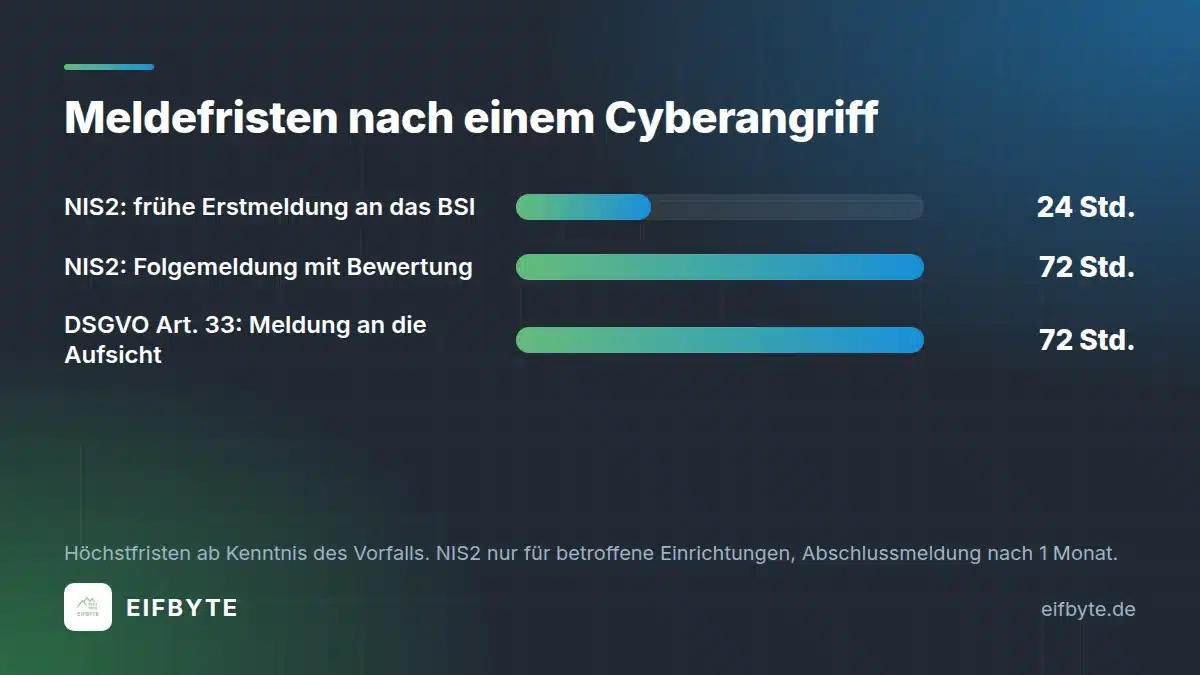
Die Details der NIS2-Meldepflicht beschreibt das BSI auf seiner Seite zur NIS-2-Meldepflicht. Betroffen sind bestimmte Sektoren ab 50 Beschäftigten oder mehr als 10 Millionen Euro Umsatz.
Häufige Fehler und wie Sie sie vermeiden
- Der Plan liegt nur auf dem Server. Genau der ist im Ernstfall verschlüsselt. Mindestens zwei Ausdrucke und eine Kopie außerhalb des Netzes gehören dazu.
- Zugangsdaten fehlen. Ohne Admin-Passwort für Firewall, Microsoft-365-Mandant oder Backup-Software steht die Wiederherstellung. Hinterlegen Sie diese versiegelt oder in einem getrennten Passwort-Tresor.
- Backups wurden nie getestet. Eine Sicherung, die noch nie zurückgespielt wurde, ist eine Hoffnung. Testen Sie mindestens zweimal im Jahr.
- Backups sind vom selben Konto erreichbar. Angreifer löschen Sicherungen gezielt, bevor sie verschlüsseln. Mindestens eine Kopie muss offline oder unveränderbar sein.
- Kontakte sind veraltet. Die Nummer des früheren IT-Betreuers hilft niemandem. Prüfen Sie die Kontaktliste jedes Quartal.
IT-Notfallplan testen und aktuell halten
Ein Test muss keinen Betrieb lahmlegen. Für den Anfang reicht eine Tischübung: Geschäftsführung, Vertretung und IT-Dienstleister setzen sich zwei Stunden zusammen und spielen ein Szenario durch. Beispiel: „Montag, 7:30 Uhr, die Buchhaltung meldet, dass keine Datei mehr zu öffnen ist." Wer ruft wen an? Wo liegt der Ausdruck? Wer informiert die Belegschaft?
Ergänzend sollte einmal im Jahr eine echte Wiederherstellung geprobt werden, etwa das Zurückspielen eines Servers auf Ersatzhardware oder in eine Testumgebung. Erst dann wissen Sie, ob die Wiederanlaufzeiten aus Ihrer Liste realistisch sind.
Aktualisieren Sie den Plan außerdem bei jeder größeren Änderung: neuer Server, Umzug in die Cloud, Wechsel des IT-Dienstleisters, neue Geschäftsführung.
Was kostet ein IT-Notfallplan?
Vorlagen gibt es kostenlos, etwa vom BSI und von mehreren IHKs. Der Aufwand liegt in der Bestandsaufnahme und darin, die Vorlage mit Ihren echten Systemen, Kontakten und Prioritäten zu füllen. Diese Arbeit rechnen wir nach Aufwand ab: 120 € pro Stunde ohne und 100 € pro Stunde mit Wartungsvertrag, jeweils netto. Einen Festpreis nennen wir bewusst nicht, weil der Umfang stark von Ihrer Umgebung abhängt.
Ein Rechenbeispiel mit angenommenen Werten: Dauern Bestandsaufnahme, Workshop und Ausarbeitung zusammen acht Stunden, kostet das 960 € netto ohne beziehungsweise 800 € netto mit Wartungsvertrag. Kunden mit Servicelevel ab Bronze erhalten bei uns ohnehin regelmäßige Dokumentation, Monitoring und Backup-Kontrolle, auf die der Plan aufbaut. Die aktuellen Pakete finden Sie auf unserer Preisseite.
Zum Vergleich: Ein ungeplanter Ausfall von mehreren Tagen kostet allein an Arbeitszeit ein Vielfaches davon, noch bevor Forensik, Wiederherstellung und entgangene Aufträge dazukommen.
Häufige Fragen zum IT-Notfallplan
Ist ein IT-Notfallplan Pflicht?
Für Einrichtungen, die unter NIS2 fallen, verlangt das BSI-Gesetz ein Risikomanagement mit Notfall- und Krisenmanagement. Für alle anderen gibt es keine ausdrückliche Pflicht. Cyberversicherer fragen aber häufig nach einem Notfallplan, und die DSGVO verlangt, dass Sie die Verfügbarkeit personenbezogener Daten nach einem Vorfall rasch wiederherstellen können.
Wie umfangreich muss ein IT-Notfallplan sein?
Für kleine und mittlere Unternehmen genügen meist 10 bis 15 Seiten plus Anhänge. Wichtiger als der Umfang ist, dass Kontakte, Systemliste und Sofortmaßnahmen aktuell sind und die Beteiligten den Plan kennen.
Wo bewahre ich den IT-Notfallplan auf?
Ausgedruckt bei der Geschäftsführung und der Vertretung, dazu eine Kopie außerhalb des Firmennetzes, zum Beispiel verschlüsselt in einem privaten Cloud-Speicher. Eine Version nur auf dem Fileserver reicht nicht.
Was ist der Unterschied zwischen IT-Notfallplan und Backup-Konzept?
Das Backup-Konzept beschreibt, was wie oft wohin gesichert wird. Der IT-Notfallplan beschreibt den gesamten Ablauf im Ernstfall: Alarmierung, Entscheidungen, Kommunikation, Meldepflichten und die Reihenfolge der Wiederherstellung. Das Backup-Konzept ist ein Baustein davon.
Sollten wir bei Ransomware das Lösegeld zahlen?
Das BSI und die Polizei raten davon ab. Eine Zahlung garantiert weder funktionierende Schlüssel noch, dass gestohlene Daten gelöscht werden. Entscheiden Sie diese Frage vorab mit Geschäftsführung und Versicherung und halten Sie die Haltung im Plan fest.
Fazit: Ein IT-Notfallplan entscheidet über Stunden oder Wochen
Angriffe wie die der SafePay-Gruppe lassen sich nicht vollständig verhindern. Ob ein Unternehmen danach Stunden oder Wochen stillsteht, hängt aber stark davon ab, ob ein geübter Plan existiert. Starten Sie mit den kostenlosen Vorlagen des BSI, erfassen Sie Ihre kritischen Abläufe und proben Sie den Plan einmal im Jahr.
Sie möchten das nicht allein machen? Wir erstellen den IT-Notfallplan gemeinsam mit Ihnen, prüfen Ihre Backups und übernehmen auf Wunsch die laufende Betreuung im Rahmen unserer Managed IT-Services für Unternehmen in Euskirchen, Bonn und dem Rheinland. Sprechen Sie uns an. Ist der Ernstfall schon eingetreten, erreichen Sie unsere IT-Notfall-Soforthilfe, und weitere Schutzmaßnahmen finden Sie auf unserer Seite zur IT-Sicherheit.
bLeiben Sie informiert
Abonnieren Sie unseren Newsletter und verpassen Sie keine Neuigkeiten mehr
About the Author: Tayfun Özdemir