by Tayfun Özdemir
Share
Die OpenSSH Schwachstelle „sshole“ (CVE-2026-123158) erlaubt Angreifern unter bestimmten Bedingungen eine SSH-Anmeldung ohne Passwort. Betroffen sind Linux-Systeme mit musl-libc, deren sshd Passwörter ohne PAM prüft, allen voran Alpine Linux mit dem Standardpaket
openssh-server. Es reicht ein überlanges Passwort mit mehr als 256 Zeichen. Behoben ist die Lücke in OpenSSH 10.6p2 vom 5. November 2026 und in den aktualisierten Alpine-Paketen. Debian, Ubuntu und andere glibc-Systeme sind nicht betroffen.In diesem Beitrag zeigen wir, welche Server, Container-Images und Geräte Sie prüfen sollten, mit welchen Befehlen Sie das in wenigen Minuten erledigen und was Sie sofort tun können, falls das Update noch nicht eingespielt ist.
Was ist die OpenSSH Schwachstelle „sshole"?
Das BSI beschreibt die Lücke in seiner Cybersicherheitswarnung als Authentifizierungs-Bypass: Wer ein überlanges Passwort schickt, kann sich an einem verwundbaren System anmelden, ohne die echten Zugangsdaten zu kennen. Die Bewertung liegt bei 8,1 von 10 Punkten nach CVSS 3.1 („hoch"). Ein Proof-of-Concept ist laut BSI öffentlich verfügbar.
Gefunden hat die Lücke Özgün Kültekin von der Firma Wakefield. Von ihm stammt auch der Name „sshole". Laut Ars Technica steckt der Fehler seit rund zehn Jahren im Zusammenspiel der beiden Komponenten. Er fiel so lange nicht auf, weil die meisten Distributionen Anmeldungen über PAM abwickeln und dort ein anderer Codepfad läuft.
Wie der Trick funktioniert
Ohne PAM prüft sshd ein Passwort selbst. Es schickt den eingegebenen Text durch die C-Funktion
crypt()und vergleicht das Ergebnis mit dem Eintrag in/etc/shadow. Hat ein Konto dort keinen echten Hash, leiht sich sshd das Salt eines anderen Kontos. Das ist Absicht: So dauert die Prüfung bei existierenden und nicht existierenden Konten gleich lang, und Angreifer können Benutzernamen nicht über die Antwortzeit erraten.Jetzt kommt musl ins Spiel. Laut Sicherheitshinweis von Alpine Linux liefert das
crypt()von musl bei Eingaben über 256 Bytes als Fehlerkennzeichen die Zeichenkette*zurück. Genau dieses Sternchen steht aber auch im Passwortfeld jedes Kontos ohne Passwort. sshd vergleicht also*mit*, findet einen Treffer und lässt den Angreifer hinein.Wer ist schuld? Das OpenSSH-Projekt schreibt in den Release Notes zu 10.6p2, die eigentliche Ursache liege außerhalb von sshd, lasse sich dort aber abfangen. Der musl-Entwickler Rich Felker sieht keinen Fehler in musl, sondern eine falsche Verwendung durch den Aufrufer. Für Sie als Betreiber ist diese Debatte zweitrangig. Der Patch steckt in OpenSSH, und den müssen Sie einspielen.
Wer ist von der OpenSSH Schwachstelle betroffen?
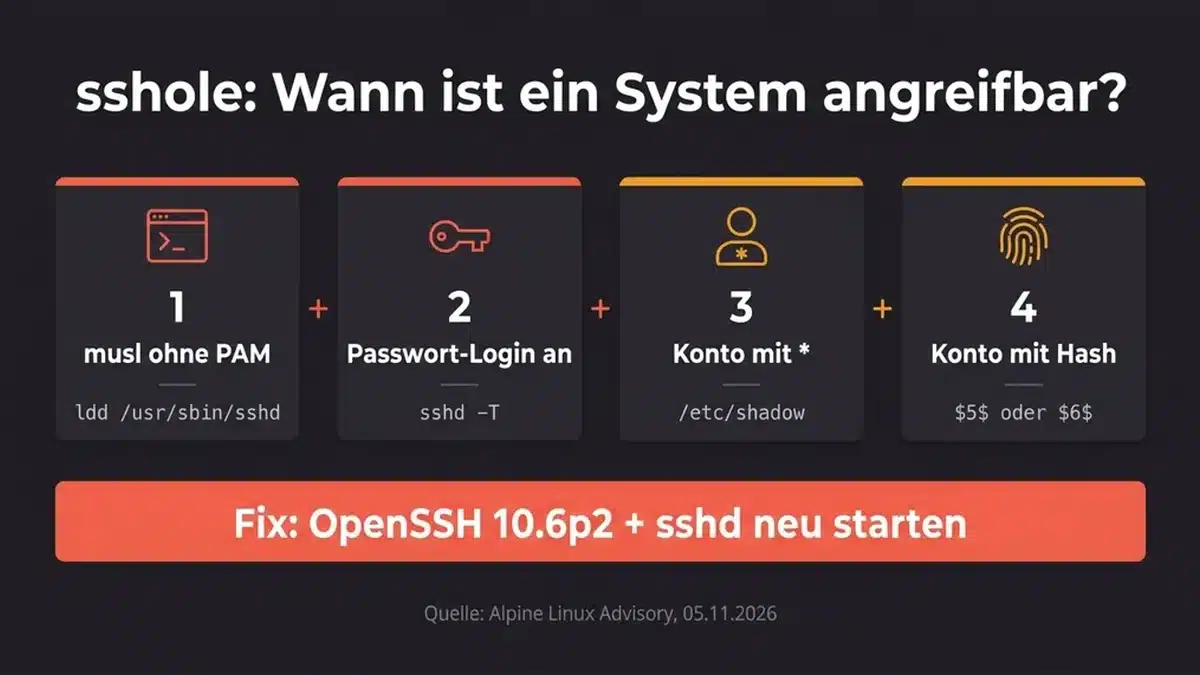
Die gute Nachricht zuerst: Ein normaler Ubuntu- oder Debian-Server ist sicher. Laut Check Point, das sich auf OpenSSH-Entwickler Damien Miller beruft, sind glibc-Systeme, Linux mit PAM und Nicht-Linux-Systeme nicht betroffen. Die OpenSSH Schwachstelle greift nur, wenn alle vier Bedingungen gleichzeitig erfüllt sind:
- musl ohne PAM: sshd läuft auf einem musl-System und prüft Passwörter ohne PAM. Auf Alpine ist das beim Paket
openssh-serverder Standard. Auchopenssh-server-pammitUsePAM noist betroffen.- Passwort-Login erlaubt:
PasswordAuthenticationsteht aufyes. Das ist der Standardwert von OpenSSH, solange niemand ihn geändert hat.- Konto mit Sternchen: Mindestens ein Konto hat
*als Passwortfeld. Das sind typischerweise reine Schlüssel-Konten, Deploy-User oder Benutzer aus einem Verzeichnisdienst über musl-nscd.- Ein zweites Konto mit echtem Hash: Mindestens ein anderes, aktives lokales Konto hat ein Passwort als
$5$– oder$6$-Hash (SHA-256 oder SHA-512). Von diesem Konto leiht sich sshd das Salt. Ohne ein solches Konto scheitert der Angriff.Die vierte Bedingung ist tückisch. Ein Server kann wochenlang sicher sein und wird in dem Moment angreifbar, in dem jemand einem einzigen Benutzer ein Passwort gibt, etwa für den Notfallzugang über die Konsole. Ein Konto mit Passwort reicht laut Alpine, damit jedes Konto ohne Passwort erreichbar wird.
Ist root in Gefahr?
Direkt meist nicht. Auf Alpine steht root seit etwa Version 3.16 als
root:*im Basis-Image, erfüllt also Bedingung drei. Die OpenSSH-VoreinstellungPermitRootLogin prohibit-passwordverhindert aber jede Passwortanmeldung als root. Das hilft nur leider wenig: Kommt der Angreifer als normaler Benutzer herein und darf dieser persudooderdoasBefehle als root ausführen, ist der Weg zum Administrator kurz. Check Point hat genau das in eigenen Tests bestätigt.Alpine-Cloud-Images, Container und Embedded-Geräte
Cloud-VMs: Die offiziellen tiny-cloud-Images von Alpine (qcow2, VHD und AMI) von 3.18.11 bis 3.24.3 bringen laut Alpine einen Benutzer
alpinemit Sternchen im Passwortfeld und passwortlosemdoasmit. Beim ersten Start sind sie sicher. Sobald irgendwo auf der Maschine ein$6$-Hash entsteht, etwa durch ein Konsolenpasswort oder einen User aus den User-Data, reicht ein einziger Login alsalpinefür Root-Rechte. Images, die per cloud-init eingerichtet werden, schreiben dagegenPasswordAuthentication nound sind nicht betroffen.Container: Das Alpine-Basis-Image wurde laut Ars Technica auf Docker Hub über eine Milliarde Mal heruntergeladen. Panik ist trotzdem unnötig, denn ein Container ohne laufenden sshd ist laut Alpine nicht betroffen. Gefährdet durch die OpenSSH Schwachstelle sind die Ausnahmen: Images, die sshd für SFTP-Uploads, Git über SSH, Jump-Hosts, CI-Runner oder Debug-Zugänge mitbringen. Genau diese Images sollten Sie suchen.
Router und Embedded-Systeme: Alpine und musl stecken in vielen Routern, Industriesteuerungen und Appliances. Der Finder nennt laut Ars Technica auch OpenWrt, Buildroot und Yocto. OpenWrt nutzt standardmäßig allerdings Dropbear statt OpenSSH, und die Angaben zu Buildroot und Yocto waren beim Erscheinen des Berichts nicht bestätigt. Fragen Sie bei Appliances im Zweifel beim Hersteller nach, ob dort OpenSSH mit musl ohne PAM läuft.
OpenSSH Schwachstelle prüfen: die Befehle für Server und Container
Für die Prüfung brauchen Sie Root-Rechte auf dem Host oder im Container. Arbeiten Sie die Punkte der Reihe nach ab. Sobald eine Bedingung nicht erfüllt ist, ist das System für diese Lücke nicht angreifbar, das Update gehört trotzdem auf die Liste.
1. Läuft sshd mit musl?
cat /etc/os-release
ldd /usr/sbin/sshd | grep -i musl
Zeigt
lddeine Zeile mitld-musl, läuft sshd auf musl. Auf Debian, Ubuntu, RHEL oder SUSE erscheint hier nichts, denn diese Systeme nutzen glibc. Auf Alpine ist das Ergebnis immer ein Treffer.2. Welches OpenSSH-Paket ist installiert?
cat /etc/alpine-release
apk list --installed 'openssh*'
Vergleichen Sie die Paketversion mit der Tabelle im nächsten Abschnitt. Für die OpenSSH Schwachstelle zählt die Revisionsnummer. Achtung:
ssh -Vzeigt nur die Version des Clients, nicht die des laufenden Servers. Und Alpine hat den Fix in ältere Versionsnummern zurückportiert. Ein Server mit10.3_p1-r2auf Alpine 3.24 ist gepatcht, obwohl die Nummer kleiner als 10.6p2 ist. Steht dortopenssh-server-pam, hängt es an der EinstellungUsePAM.3. Sind Passwort-Logins erlaubt?
sshd -T | grep -iE '^(passwordauthentication|usepam|permitrootlogin)'
sshd -Tgibt die tatsächlich wirksame Konfiguration aus, inklusive aller Dateien untersshd_config.d. Das ist zuverlässiger als ein Blick in die Konfigurationsdatei. Steht dortpasswordauthentication no, ist die OpenSSH Schwachstelle auf diesem System nicht ausnutzbar. Einusepam yesschließt sie ebenfalls aus. Fehlt die Zeileusepamganz, wurde sshd ohne PAM gebaut.4. Gibt es Konten mit Sternchen und Konten mit Hash?
awk -F: '$2=="*" ' /etc/shadow
awk -F: '$2 ~ /^$[56]$/ ' /etc/shadow
Liefern beide Befehle mindestens einen Treffer und sind die Prüfungen 1 bis 3 ebenfalls positiv, ist das System angreifbar. Gesperrte Konten mit
!im Passwortfeld sind laut Alpine nicht betroffen, sie können sich weder per Passwort noch per Schlüssel anmelden.5. Container und Kubernetes-Pods finden, in denen sshd läuft
Auf einem Docker-Host prüfen Sie jeden laufenden Container einzeln:
for c in $(docker ps -q); do
  echo "== $(docker inspect -f ' ' $c)"
  docker exec $c sh -c 'command -v sshd && cat /etc/alpine-release' 2>/dev/null
done
Im Kubernetes-Cluster ist ein Container-Port 22 ein guter erster Hinweis:
kubectl get pods -A -o jsonpath='/' | grep -w 22Das findet nur Pods, die den Port auch deklarieren. sshd auf einem anderen Port oder ohne Port-Angabe übersehen Sie damit.
Gründlicher sind Image-Scanner wie Trivy (
trivy image) oder Grype (grype) über alle Images aus Ihrer Registry. Check Point warnt allerdings, dass CVE-basierte Scanner die Lücke anfangs nicht erkannt haben, weil die CVE-Nummer erst später vergeben wurde. Aktualisieren Sie deshalb die Datenbank des Scanners und prüfen Sie Alpine-Images im Zweifel zusätzlich von Hand über die Paketversion.Welche Versionen schließen die OpenSSH Schwachstelle?
Upstream ist die OpenSSH Schwachstelle ab Portable OpenSSH 10.6p2 behoben. Alpine hat den Fix laut Advisory in alle Zweige von 3.16 bis edge zurückportiert. Die Point-Releases 3.21.10, 3.22.8, 3.23.8 und 3.24.4 enthalten das gepatchte Paket bereits.
Alpine-Zweig Gepatchtes Paket openssh edge 10.6_p2-r0 3.24 10.3_p1-r2 3.23 10.2_p1-r1 3.22 10.0_p1-r11 3.21 9.9_p2-r1 3.20 9.7_p1-r6 3.19 9.6_p1-r3 3.18 9.3_p2-r4 3.17 9.1_p1-r7 3.16 9.0_p1-r6 Ein Wort zu den alten Zweigen: Alpine 3.21 hat sein Support-Ende am 1. November 2026 erreicht, 3.16 bis 3.20 schon früher. Dass es hier trotzdem Pakete gibt, ist eine Ausnahme. Wer noch auf diesen Versionen läuft, sollte das Update als Anlass für ein Upgrade auf einen unterstützten Zweig nehmen. Wie Sie Updates dauerhaft planen und nachweisen, beschreiben wir im Beitrag zum Patch-Management.
Sofortmaßnahmen: So schließen Sie die Lücke
Auf Alpine-Servern und VMs aktualisieren
apk upgrade -U -a
rc-service sshd restart
Der Neustart ist Pflicht, sonst bleibt die OpenSSH Schwachstelle offen. Das Paket-Update tauscht die Dateien aus, der bereits laufende sshd bleibt aber der alte. Erst nach
rc-service sshd restartist der Fix aktiv. Bestehende SSH-Sitzungen bleiben dabei erhalten, trotzdem sollten Sie vor dem Ausloggen in einer zweiten Sitzung testen, ob die Anmeldung noch klappt.Container-Images neu bauen statt Container patchen
Ein
apk upgradeperdocker execim laufenden Container ist eine Notlösung. Beim nächsten Neustart aus dem alten Image ist die Lücke zurück. Der richtige Weg ist ein neues Image:docker build --pull --no-cache -t registry.example.com/app:1.4.2 .
--pullholt das aktuelle Basis-Image,--no-cacheverhindert, dass Docker eine alte Schicht mit dem unsicheren Paket wiederverwendet. Steht im Dockerfile ein festes Basis-Tag wiealpine:3.24.3, heben Sie es auf3.24.4an. Danach das Deployment ausrollen und mit dem Scanner gegenprüfen, dass die alte Version nirgends mehr läuft.Wenn das Update warten muss: Passwort-Login abschalten
Laut Alpine schließt
PasswordAuthentication nodie Lücke genauso zuverlässig wie das Update. Stellen Sie vorher sicher, dass Ihr SSH-Schlüssel funktioniert, und lassen Sie die aktuelle Sitzung offen, bis eine neue Anmeldung geklappt hat:mkdir -p /etc/ssh/sshd_config.d echo 'PasswordAuthentication no' > /etc/ssh/sshd_config.d/00-no-passwords.conf sshd -t && rc-service sshd restart sshd -T | grep -i passwordauthenticationDie letzte Zeile muss
passwordauthentication noausgeben. Alpine liest das Verzeichnissshd_config.derst ab 3.19 ein. Auf älteren Versionen tragen Sie die Zeile direkt oben in/etc/ssh/sshd_configein und prüfen, dass weiter unten keine Zeile mityesund auch keinMatch-Block die Einstellung überschreibt.Die Maßnahmen, die über diese Lücke hinaus wirken
- Kein SSH ins offene Internet. Laut Ars Technica listet Shodan etwa 22 Millionen Systeme mit offenem Port 22. Angreifer brauchen nur eine Verbindung pro Ziel, um es zu testen. Ein VPN, ein Bastion-Host oder eine IP-Freigabeliste in der Firewall nimmt Ihre Server aus dieser Rechnung heraus.
- Kein sshd in Containern. Für Debugging gibt es
kubectl execundkubectl debug, für Dateiübertragungen Object Storage oder einen dedizierten, gut gehärteten SFTP-Dienst. Jedes Image ohne sshd ist eine Prüfung weniger bei der nächsten Lücke.- Nur Schlüssel, keine Passwörter.
PasswordAuthentication nosollte auf Servern der Normalzustand sein, nicht die Notmaßnahme.- Images automatisch neu bauen. Ein wöchentlicher Rebuild mit Scan in der CI-Pipeline sorgt dafür, dass gepatchte Basis-Images ankommen, ohne dass jemand daran denken muss. Welche weiteren Punkte im Cluster dazugehören, zeigt unsere Seite zur Kubernetes Security.
Wurde die OpenSSH Schwachstelle schon ausgenutzt?
Berichte über Angriffe in freier Wildbahn gab es beim Erscheinen der Advisories nicht. Weil der Proof-of-Concept öffentlich ist und der Angriff mit einer Verbindung auskommt, sollten Sie aber jeden betroffenen Server prüfen, der aus dem Netz erreichbar war:
grep 'Accepted password for' /var/log/messagesVerdächtig ist jede Passwortanmeldung für ein Konto, das gar kein Passwort hat, also
alpine,rootoder ein reiner Schlüssel-User. Prüfen Sie außerdem diedoas– undsudo-Nutzung, neu angelegte Benutzer, geänderte Dateien und neue Einträge inauthorized_keys. Läuft das Log zentral in einem SIEM oder Loki, suchen Sie dort, denn ein Angreifer mit Root-Rechten kann lokale Logs löschen.Lässt sich ein Login nicht sicher ausschließen, behandeln Sie die Maschine als kompromittiert, so empfiehlt es auch Alpine. Das heißt: neu aufsetzen statt aufräumen, SSH-Schlüssel und alle Zugangsdaten tauschen, die auf dem System lagen, und prüfen, wohin von dort aus Verbindungen möglich waren. Bei einem Container genügt es nicht, ihn neu zu starten. Auch Secrets, die in den Pod eingebunden waren, gelten dann als bekannt. Wenn Sie dabei Unterstützung brauchen, hilft unsere IT-Notfall-Soforthilfe.
Häufige Fragen zur OpenSSH Schwachstelle sshole
Ist mein Ubuntu- oder Debian-Server von sshole betroffen?
Nein. Debian, Ubuntu, Fedora und RHEL nutzen glibc statt musl und prüfen Passwörter über PAM. Laut Check Point und OpenSSH-Entwickler Damien Miller sind glibc-Systeme nicht betroffen. Das reguläre OpenSSH-Update sollten Sie trotzdem einspielen, sobald Ihre Distribution es anbietet.
Mein Alpine zeigt OpenSSH 10.3, bin ich ungeschützt?
Nicht unbedingt. Alpine hat den Fix in ältere Versionsnummern zurückportiert. Auf Alpine 3.24 ist 10.3_p1-r2 gepatcht, auf 3.23 die 10.2_p1-r1. Entscheidend ist die vollständige Paketversion inklusive Revisionsnummer hinter dem „-r".
Sind alle Docker-Container mit Alpine betroffen?
Nein. Laut Alpine sind Container nur betroffen, wenn in ihnen sshd läuft. Ein typischer Web- oder API-Container auf Alpine-Basis enthält keinen SSH-Server. Suchen Sie gezielt nach Images mit sshd, etwa für SFTP, Git oder Debug-Zugänge.
Reicht es, PasswordAuthentication no zu setzen?
Für diese Lücke ja. Alpine schreibt ausdrücklich, dass das Abschalten der Passwortanmeldung die Lücke genauso schließt wie das Update. Wichtig sind der Neustart von sshd und die Kontrolle mit
sshd -T. Das Update sollten Sie trotzdem nachholen.Ab wie vielen Zeichen funktioniert der Angriff?
Laut Alpine reicht ein Passwort mit 257 bis 1.024 Bytes. musl verweigert bei mehr als 256 Bytes die Berechnung und gibt das Fehlerzeichen zurück, das zufällig dem Eintrag passwortloser Konten entspricht.
Erkennt mein Schwachstellen-Scanner die Lücke?
Das hängt vom Stand seiner Datenbank ab. Die CVE-Nummer CVE-2026-123158 wurde erst nach den ersten Advisories vergeben, Check Point warnte deshalb, dass CVE-basierte Scanner betroffene Systeme anfangs übersehen. Aktualisieren Sie die Datenbank und gleichen Sie Alpine-Systeme zusätzlich mit der Versionstabelle ab.
Fazit: Prüfen, patchen, Passwort-Login abschalten
Die OpenSSH Schwachstelle sshole trifft nur eine bestimmte Kombination, diese aber sehr zuverlässig: musl, sshd ohne PAM, erlaubte Passwortanmeldung, ein Konto ohne und eines mit Passwort. Für DevOps-Teams heißt das konkret: Alpine-VMs aktualisieren und sshd neu starten, Images mit sshd suchen und neu bauen, Appliances beim Hersteller hinterfragen. Und wo es irgendwie geht, Passwörter bei SSH ganz abschalten. Das kostet ein paar Minuten und schützt auch vor der nächsten Lücke dieser Art.
Sie möchten Ihre Container-Images, Cluster und Server systematisch auf solche Schwachstellen prüfen lassen? Unter DevOps-Beratung finden Sie, wie wir dabei unterstützen. Oder sprechen Sie uns direkt an.
bLeiben Sie informiert
Abonnieren Sie unseren Newsletter und verpassen Sie keine Neuigkeiten mehr
About the Author: Tayfun Özdemir