by Tayfun Özdemir
Share
Patch-Management ist der feste Prozess, mit dem ein Unternehmen Sicherheitsupdates für alle Geräte und Programme erfasst, bewertet, testet, einspielt und den Erfolg kontrolliert. Für KMU heißt das konkret: Es gibt eine vollständige Liste aller Systeme, eine Person oder einen Dienstleister mit klarer Zuständigkeit, feste Fristen nach Dringlichkeit und einen Bericht, der zeigt, welche Geräte noch offen sind. Automatische Updates allein sind noch kein Patch-Management.
Wie wichtig das ist, zeigt allein die letzte Oktoberwoche 2026: Apple hat mit iOS 27.2 und macOS 27.2 Hunderte Lücken geschlossen, in der UEFI-Firmware vieler Server steckt eine kritische Lücke, und die PHP-Lücke PHP2Shell wird bereits aktiv ausgenutzt. In diesem Ratgeber erfahren Sie, was ein funktionierender Update-Prozess umfasst, wie Sie ihn in sieben Schritten aufbauen und was er kostet.
Was ist Patch-Management?
Ein Patch ist eine Korrektur, die ein Hersteller für seine Software oder Firmware veröffentlicht. Meist schließt sie eine Sicherheitslücke, manchmal behebt sie Fehler oder bringt neue Funktionen. Patch-Management sorgt dafür, dass diese Korrekturen nicht dem Zufall überlassen bleiben, sondern geplant, vollständig und nachweisbar auf allen Systemen landen.
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) beschreibt die Anforderungen im IT-Grundschutz-Baustein OPS.1.1.3 Patch- und Änderungsmanagement. Zu den Basis-Anforderungen gehört ein Konzept, eine Regel für Autoupdate-Mechanismen und die Vorgabe, Patches zeitnah nach Veröffentlichung zu bewerten, zu priorisieren und einzuspielen.
Warum „Updates sind auf automatisch" nicht reicht
Automatische Updates sind ein guter Anfang, haben aber Lücken, die im Alltag oft niemand bemerkt:
- Keine Kontrolle: Ein Laptop, der seit drei Wochen im Außendienst ist oder dessen Update hängen bleibt, fällt niemandem auf.
- Nicht alles aktualisiert sich selbst: Firewall, Switches, NAS, Drucker und BIOS/UEFI brauchen fast immer einen manuellen Anstoß.
- Server werden ausgespart: Viele Server sind bewusst auf manuelle Updates gestellt, weil ein Neustart den Betrieb unterbricht. Ohne Wartungsfenster bleiben sie dann monatelang ungepatcht.
- Kein Nachweis: Fragt die Cyberversicherung oder ein Auftraggeber, wie aktuell Ihre Systeme sind, gibt es keine belastbare Antwort.
Warum Patch-Management für KMU so wichtig ist
Angreifer müssen selten neue Lücken finden. Es reicht, bekannte und bereits behobene Schwachstellen auszunutzen, denn irgendwo läuft immer noch die alte Version. Die US-Behörde CISA führt dafür einen eigenen Katalog aktiv ausgenutzter Schwachstellen (KEV), der fast jede Woche wächst. Allein am 26. und 27. Oktober 2026 kamen vier Einträge hinzu, darunter die beiden PHP2Shell-Lücken.
Für kleine Unternehmen ist das Risiko nicht kleiner als für Konzerne. Automatisierte Angriffe suchen das Internet nach verwundbaren Versionen ab, unabhängig davon, wem das System gehört. Ein ungepatchter VPN-Zugang oder Webserver in Euskirchen wird genauso gefunden wie einer in Frankfurt. Ein durchdachter Update-Prozess ist deshalb eine der wirksamsten und zugleich günstigsten Schutzmaßnahmen überhaupt.
Drei Beispiele aus dieser Woche
- Apple: Mit iOS 27.2, macOS 27.2 und weiteren Versionen hat Apple Hunderte Schwachstellen geschlossen. Ältere iPhones und iPads erhielten mit iOS 18.7.11 nachträglich die Korrektur für eine bereits ausgenutzte Lücke in CoreGraphics (CVE-2026-86950). Firmenhandys gehören also in den Update-Prozess.
- UEFI-Firmware: Die Lücke CVE-2026-97631 steckt im Netzwerk-Boot-Treiber (PXE) der weit verbreiteten Firmware-Basis EDK II, beschrieben im Advisory des TianoCore-Projekts. Betroffen sind Geräte, die per Netzwerk booten, also vor allem Server. Die Korrektur kommt als BIOS/UEFI-Update des Herstellers.
- PHP2Shell: Zwei kritische Lücken in PHP selbst betreffen fast jede WordPress-Website. Hier hilft kein WordPress-Update, sondern nur eine neue PHP-Version auf dem Server. Details stehen in unserem Beitrag zu PHP2Shell.
Die drei Fälle zeigen, wie breit das Thema ist: Smartphone, Server-Firmware und Webserver haben jeweils eigene Update-Wege und eigene Zuständigkeiten.
Welche Systeme brauchen regelmäßige Updates?
Die meisten Unternehmen denken bei Updates an Windows. Das ist der kleinste Teil des Problems, weil Microsoft die Verteilung gut gelöst hat. Kritisch wird es bei allem, was nicht automatisch läuft. Vollständig ist der Prozess erst, wenn er Folgendes abdeckt:
- Betriebssysteme auf Arbeitsplätzen und Servern (Windows, macOS, Linux)
- Microsoft-365-Apps und andere Office-Programme
- Drittanbieter-Software wie Browser, PDF-Reader, Java, Zip-Programme, Fernwartungstools und Branchensoftware
- Firmware von Servern, PCs und Notebooks (BIOS/UEFI, Management-Controller wie iDRAC oder iLO)
- Netzwerkgeräte: Firewall, Router, Switches, WLAN-Access-Points
- Speichersysteme wie NAS und Backup-Appliances
- Virtualisierung: Hypervisor wie Hyper-V, Proxmox oder VMware
- Smartphones und Tablets, die auf Firmendaten zugreifen
- Webserver und CMS, inklusive PHP-Version, Plugins und Themes
Zu jedem Punkt gehört die Frage, ob der Hersteller überhaupt noch Updates liefert. Systeme ohne Herstellerunterstützung, etwa ein altes NAS oder ein Server mit abgelaufenem Betriebssystem, lassen sich nicht patchen. Sie müssen ersetzt oder vom Netz isoliert werden.
Sonderfall Firmware und Netzwerkgeräte
Firmware-Updates sind der Bereich, der am häufigsten liegen bleibt. Sie erscheinen unregelmäßig, kommen je nach Modell von unterschiedlichen Download-Seiten und erfordern meist einen Neustart des Geräts. Bei einer Firewall oder einem zentralen Switch bedeutet das eine kurze Unterbrechung für das ganze Büro.
Planen Sie solche Updates deshalb bewusst ein, etwa einmal im Quartal und zusätzlich immer dann, wenn der Hersteller eine kritische Lücke meldet. Notieren Sie im Inventar den aktuellen Firmware-Stand. So sehen Sie bei einer neuen Warnung in Minuten, ob Ihre Geräte betroffen sind. Bei der UEFI-Lücke aus dem Oktober 2026 lautet die erste Frage zum Beispiel: Booten unsere Server überhaupt per Netzwerk?
Patch-Management in 7 Schritten aufbauen
Die folgenden Schritte orientieren sich am BSI-Baustein OPS.1.1.3, sind aber auf die Größe eines typischen Unternehmens mit 10 bis 100 Arbeitsplätzen zugeschnitten.
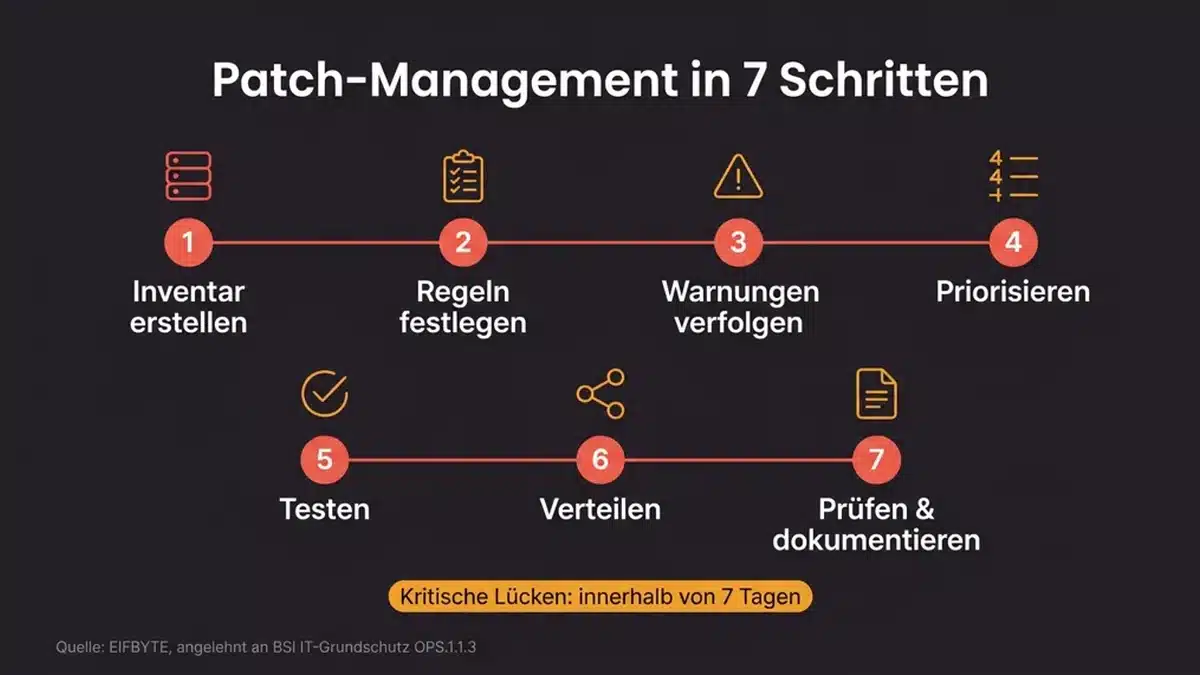
1. Inventar erstellen
Sie können nur aktualisieren, was Sie kennen. Erfassen Sie alle Geräte mit Hersteller, Modell, Betriebssystem, Firmware-Stand und installierter Software. Eine Monitoring-Software erledigt das für PCs und Server automatisch. Netzwerkgeräte, Drucker und NAS tragen Sie einmalig von Hand ein. Halten Sie zu jedem System fest, bis wann der Hersteller Updates liefert.
2. Zuständigkeit und Regeln festlegen
Schreiben Sie auf einer Seite auf, wer für Updates verantwortlich ist, wann Wartungsfenster sind und welche Fristen gelten. Legen Sie fest, welche Programme sich selbst aktualisieren dürfen und welche zentral gesteuert werden. Das ist das „Konzept", das der BSI-Grundschutz verlangt, und es muss kein dickes Handbuch sein.
3. Sicherheitswarnungen verfolgen
Microsoft veröffentlicht laut Microsoft Learn sein monatliches Sicherheitsupdate am zweiten Dienstag im Monat, dem sogenannten Patchday. Andere Hersteller veröffentlichen unregelmäßig. Abonnieren Sie die Sicherheitsmeldungen der Hersteller Ihrer Firewall, Ihres NAS und Ihrer Server. Der Warn- und Informationsdienst des BSI (WID) fasst wichtige Meldungen auf Deutsch zusammen.
4. Priorisieren
Nicht jeder Patch ist gleich dringend. Entscheidend sind drei Fragen: Wird die Lücke bereits ausgenutzt? Ist das System aus dem Internet erreichbar? Wie hoch ist die Bewertung nach CVSS? Eine aktiv ausgenutzte Lücke in der Firewall hat Vorrang vor einer mittleren Schwachstelle in einem internen Programm. Die Tabelle weiter unten zeigt, welche Fristen sich in der Praxis bewährt haben.
5. Testen
Spielen Sie Updates zuerst auf zwei oder drei Pilot-Rechnern ein, idealerweise bei Mitarbeitenden, die typische Programme nutzen. Treten nach ein bis drei Tagen keine Probleme auf, folgt der Rest. Bei Servern gilt: Vor jedem Update muss ein funktionierendes Backup existieren, bei virtuellen Servern zusätzlich ein Snapshot.
6. Verteilen
Verteilen Sie Updates zentral über ein Management-Werkzeug, nicht über einzelne Rechner. Für Server und Netzwerkgeräte planen Sie feste Wartungsfenster, zum Beispiel einmal im Monat abends. Notebooks im Homeoffice müssen Updates auch ohne VPN-Verbindung erhalten, sonst fallen sie dauerhaft durch das Raster.
7. Kontrollieren und dokumentieren
Prüfen Sie nach jeder Runde, welche Geräte den Patch tatsächlich installiert haben und welche nicht. Ein monatlicher Bericht mit offenen Updates je Gerät genügt. Er ist zugleich Ihr Nachweis gegenüber Versicherung, Auditoren oder Kunden und zeigt, wo Sie nachsteuern müssen.
Fristen: Wie schnell müssen Patches eingespielt werden?
Der BSI-Grundschutz nennt keine festen Tage, sondern verlangt eine zeitnahe Bewertung und Installation nach eigenem Konzept. Die folgenden Richtwerte empfehlen wir unseren Kunden als Ausgangspunkt. Passen Sie sie an Ihr Risiko an:
| Dringlichkeit | Beispiel | Richtwert |
|---|---|---|
| Notfall | Aktiv ausgenutzte Lücke in Firewall, VPN oder Webserver | innerhalb von 24 bis 48 Stunden |
| Kritisch | CVSS 9 oder höher, System aus dem Internet erreichbar | innerhalb von 7 Tagen |
| Hoch | Monatliches Windows-Sicherheitsupdate, Browser, Office | innerhalb von 14 Tagen |
| Normal | Firmware ohne bekannte Ausnutzung, Funktionsupdates | im nächsten Wartungsfenster, spätestens nach 30 Tagen |
Wichtig ist weniger die exakte Zahl als die Verbindlichkeit. Wenn feststeht, dass kritische Lücken in einer Woche geschlossen sind, lässt sich das prüfen und nachweisen.
Typische Fehler bei Updates im Unternehmen
In vielen Unternehmen im Rheinland sehen wir dieselben Schwachstellen, und fast nie liegt es an fehlendem Willen:
- Server werden nie neu gestartet. Updates sind installiert, aber erst nach dem Neustart aktiv. Ohne Wartungsfenster bleibt der Server verwundbar.
- Firmware wird vergessen. BIOS, UEFI und Management-Controller laufen oft noch auf dem Stand der Auslieferung.
- Die Firewall gilt als „eingerichtet und fertig". Gerade Firewalls und VPN-Gateways sind beliebte Angriffsziele und brauchen regelmäßige Firmware-Updates.
- Software ohne Support läuft weiter. Ein altes Betriebssystem auf einem Steuerungs-PC bekommt keine Patches mehr, egal wie gut der Prozess ist.
- Mitarbeitende haben Administratorrechte. Dann installieren sie Programme an jeder Verwaltung vorbei, und niemand weiß, dass sie existieren.
- Kein Backup vor dem Update. Geht ein Server-Update schief, fehlt der Weg zurück. Wie ein Wiederanlauf geplant wird, beschreibt unser Ratgeber zum IT-Notfallplan.
Patch-Management selbst machen oder auslagern?
Mit Bordmitteln kommen Sie bei Windows-Arbeitsplätzen weit: Microsoft Intune und Windows Update for Business steuern Updates für Windows und Microsoft 365 zentral. Für Drittanbieter-Software, Server, Firmware und Netzwerkgeräte reicht das aber nicht. Hier braucht es ein Werkzeug für Fernüberwachung und -wartung (RMM) und jemanden, der Meldungen liest, bewertet und Wartungsfenster durchführt.
Eine eigene Lösung lohnt sich, wenn Sie eine IT-Abteilung mit freier Kapazität haben. Fehlt diese, ist es meist günstiger, die Aufgabe an einen Dienstleister zu geben. In unseren Managed IT-Services ist Patch-Management Teil der Geräteüberwachung zum festen Monatspreis.
Was kostet ausgelagertes Patch-Management?
Laut unserer Preisübersicht kostet die Überwachung eines Arbeitsplatz-PCs inklusive automatisierter Updates 14,50 € pro Gerät und Monat, ein Server 79,90 € pro Monat. Ein Rechenbeispiel für ein Büro mit 15 Arbeitsplätzen und einem Server:
- 15 PCs × 14,50 € = 217,50 €
- 1 Server × 79,90 € = 79,90 €
- Summe: 297,40 € netto pro Monat
Firmware-Updates an Firewall oder Switches, die vor Ort oder im Wartungsfenster anfallen, rechnen wir nach Aufwand ab: 100 € pro Stunde mit Wartungsvertrag, 120 € ohne. Ab Servicelevel Bronze kommen 10 % Rabatt hinzu. Alle Preise verstehen sich netto.
Updates, Versicherung und gesetzliche Pflichten
Ein nachweisbares Patch-Management ist längst mehr als eine gute Idee. Die DSGVO verlangt in Art. 32 technische Maßnahmen nach dem Stand der Technik, und dazu zählen aktuelle Sicherheitsupdates. Unternehmen, die unter die NIS2-Regeln fallen, müssen ein Risikomanagement nachweisen, das den Umgang mit Schwachstellen einschließt.
Auch Cyberversicherer fragen im Antrag regelmäßig, wie schnell kritische Updates eingespielt werden und ob nicht mehr unterstützte Systeme im Einsatz sind. Wer hier falsche Angaben macht, riskiert im Schadensfall Streit über die Leistung. Ein monatlicher Patch-Bericht macht diese Fragen leicht beantwortbar. Weitere Maßnahmen finden Sie auf unserer Seite zur IT-Sicherheit.
Häufige Fragen zum Patch-Management
Wie oft sollten Updates eingespielt werden?
Mindestens einmal im Monat nach dem Microsoft-Patchday am zweiten Dienstag. Aktiv ausgenutzte Lücken in Systemen, die aus dem Internet erreichbar sind, sollten Sie innerhalb von 24 bis 48 Stunden schließen.
Reichen automatische Windows-Updates aus?
Nein. Sie decken nur Windows und teilweise Microsoft-Programme ab. Firmware, Netzwerkgeräte, NAS, Server und viele Drittanbieter-Programme bleiben außen vor, und ohne Kontrolle fällt nicht auf, wenn ein Gerät keine Updates mehr erhält.
Was passiert, wenn ein Update etwas kaputt macht?
Deshalb gehören Pilotgruppe und Backup zum Prozess. Probleme zeigen sich zuerst auf wenigen Rechnern. Bei Servern ermöglichen Backup und Snapshot die Rückkehr zum alten Stand.
Müssen auch Firmenhandys aktualisiert werden?
Ja. Smartphones haben Zugriff auf E-Mails, Kalender und oft auf Firmendaten. Die Apple-Updates vom Oktober 2026 haben unter anderem eine bereits ausgenutzte Lücke geschlossen. Mit einer Geräteverwaltung wie Intune lässt sich eine Mindestversion erzwingen.
Was kostet Patch-Management beim Dienstleister?
Bei EIFBYTE ist es in der Geräteüberwachung enthalten: 14,50 € pro PC und 79,90 € pro Server und Monat, jeweils netto. Arbeiten an Firewall oder Firmware vor Ort werden nach Stundensatz abgerechnet.
Fazit: Patch-Management ist Routine, kein Projekt
Die meisten erfolgreichen Angriffe nutzen Lücken, für die es längst einen Patch gibt. Ein verlässlicher Update-Prozess mit Inventar, Fristen, Tests und Kontrolle schließt genau diese Tür. Der Aufwand ist überschaubar, wenn er einmal eingerichtet ist und jeden Monat gleich abläuft.
Sie möchten wissen, wie aktuell Ihre Systeme wirklich sind? Wir prüfen den Update-Stand Ihrer Geräte und übernehmen auf Wunsch das laufende Patch-Management für Unternehmen in Euskirchen, Bonn und Köln. Sprechen Sie uns an.
bLeiben Sie informiert
Abonnieren Sie unseren Newsletter und verpassen Sie keine Neuigkeiten mehr
About the Author: Tayfun Özdemir