by Tayfun Özdemir
Share
Docker Compose vs Kubernetes ist vor allem eine Frage der Größe: Docker Compose startet mehrere Container auf genau einem Host, Kubernetes verteilt Container über viele Server, ersetzt ausgefallene Instanzen selbst und rollt Updates ohne Ausfall aus. Solange eine Anwendung auf einen Server passt und ein kurzer Ausfall bei Wartung tragbar ist, reicht Compose. Sobald Hochverfügbarkeit, mehrere Teams oder häufige Releases ins Spiel kommen, lohnt sich Kubernetes. In diesem Ratgeber zeigen wir die Kriterien, die Zwischenstufen und den Weg der Migration.
- Docker Compose vs Kubernetes: Was beide Werkzeuge eigentlich tun
- Der direkte Vergleich in einer Tabelle
- Wann Docker Compose völlig ausreicht
- Wann sich der Umstieg auf Kubernetes lohnt
- Zwischenstufen zwischen Compose und vollem Cluster
- Migration von Docker Compose zu Kubernetes in sechs Schritten
- Typische Fehler beim Umstieg
- Docker Compose vs Kubernetes in der lokalen Entwicklung
- Aufwand und Kosten realistisch einschätzen
- Häufige Fragen zu Docker Compose und Kubernetes
- Fazit: Docker Compose vs Kubernetes nach Anforderung entscheiden
- Abonnieren Sie unseren Newsletter und verpassen Sie keine Neuigkeiten mehr
- About the Author: Tayfun Özdemir
- Kubernetes Kosten: Was kostet ein Kubernetes-Cluster wirklich?
- Hetzner Kubernetes: Aufbau, Kosten und Betrieb im Überblick
- PHP2Shell: Was WordPress-Betreiber jetzt tun müssen
- Praxisberatung für Arztpraxen: Warum wir mit Daniél Castillo zusammenarbeiten
Docker Compose vs Kubernetes: Was beide Werkzeuge eigentlich tun
Beide arbeiten mit denselben Container-Images. Ein Image, das heute mit Compose läuft, läuft auch morgen in einem Kubernetes-Cluster. Der Unterschied liegt darin, wer die Container startet, überwacht und bei Problemen eingreift.
Docker Compose: mehrere Container, ein Host
Docker Compose beschreibt eine Anwendung in einer YAML-Datei, meist compose.yaml. Darin stehen die Dienste, etwa Webserver, Datenbank und Cache, dazu Netzwerke, Volumes und Umgebungsvariablen. Mit docker compose up -d startet die ganze Anwendung auf dem Docker-Host, auf dem der Befehl läuft.
Das Format ist in der offenen Compose Specification festgelegt. Die Docker-Dokumentation zu Compose in Produktion nennt den Betrieb auf einem einzelnen Server ausdrücklich als einfachsten Weg und empfiehlt eine zusätzliche Datei wie compose.production.yaml für die Produktionswerte. Wer skalieren will, wird dort auf Swarm verwiesen, nicht auf Kubernetes.
Kubernetes: ein Cluster aus vielen Nodes
Kubernetes ist eine Plattform zur Orchestrierung von Containern über mehrere Server, die sogenannten Nodes. Sie beschreiben nicht, welcher Container wo läuft, sondern den gewünschten Zustand: drei Instanzen des Webservers, eine Datenbank mit persistentem Speicher, ein Zertifikat für die Domain. Controller im Cluster sorgen fortlaufend dafür, dass dieser Zustand eingehalten wird.
Fällt ein Node aus, startet Kubernetes die betroffenen Pods auf einem anderen Node neu. Ein neues Release wird schrittweise ausgerollt, und erst wenn die neuen Pods ihre Health Checks bestehen, werden die alten beendet. Das offizielle Kubernetes-Handbuch beschreibt diese Eigenschaften als Kern der Plattform.
Der direkte Vergleich in einer Tabelle
Die folgende Übersicht fasst den Vergleich Docker Compose vs Kubernetes für den Produktionsbetrieb zusammen:
| Kriterium | Docker Compose | Kubernetes |
|---|---|---|
| Hosts | ein Docker-Host | beliebig viele Nodes |
| Ausfall des Servers | Anwendung steht, bis der Host wieder läuft | Pods werden auf anderen Nodes neu gestartet |
| Updates | Container werden neu erstellt, kurze Unterbrechung | Rolling Update mit Health Checks und Rollback |
| Skalierung | manuell, begrenzt durch einen Server | horizontal, auch automatisch nach Last |
| Secrets und Konfiguration | .env-Dateien, Compose-Secrets als Dateien | Secrets, ConfigMaps, Anbindung externer Tresore |
| Zugriffsrechte | wer auf den Host darf, darf alles | RBAC pro Namespace und Ressource |
| Lernkurve | wenige Stunden | Wochen bis Monate für den sicheren Betrieb |
| Laufender Aufwand | Host patchen, Images aktualisieren | zusätzlich Cluster-Upgrades, Add-ons, Monitoring |
Die Tabelle zeigt bereits das Muster: Kubernetes löst Probleme, die erst ab einer gewissen Größe auftreten. Wer diese Probleme nicht hat, bezahlt die Komplexität ohne Gegenwert.
Wann Docker Compose völlig ausreicht
In vielen Unternehmen laufen interne Werkzeuge, ein Wiki, ein Ticketsystem oder eine Firmenwebsite in Containern. Für solche Anwendungen ist Compose auf einem gut gepflegten Server oft die bessere Wahl. Typische Merkmale:
- Ein Server reicht für die Last: CPU und Arbeitsspeicher eines Hosts genügen auch in Spitzenzeiten, und ein größerer Server wäre die einfachere Antwort auf Wachstum.
- Kurze Wartungsfenster sind akzeptabel: Ein Neustart am Abend für ein Update stört niemanden, weil die Anwendung nachts kaum genutzt wird.
- Wenige Releases: Neue Versionen kommen einmal im Monat oder seltener, nicht mehrmals am Tag.
- Kleines Team: Eine oder zwei Personen betreuen die Anwendung, getrennte Berechtigungen für mehrere Teams sind nicht nötig.
Wichtig ist, Compose dann auch sauber zu betreiben: feste Image-Versionen statt latest, Restart-Policies, Backups der Volumes, ein Reverse Proxy mit TLS und regelmäßige Updates des Hosts. Wie das am Beispiel WordPress aussieht, beschreiben wir in unserem Beitrag zu WordPress mit Docker. Ein Single-Server-Setup mit diesen Grundlagen ist stabiler als ein halbherzig betriebener Cluster.
Wann sich der Umstieg auf Kubernetes lohnt
Die Entscheidung Docker Compose vs Kubernetes kippt, wenn mehrere der folgenden Punkte zutreffen. Ein einzelnes Kriterium reicht selten, die Kombination entscheidet.
- Ausfallzeiten kosten Geld: Ein Webshop, ein Kundenportal oder eine API, von der Partner abhängen, darf auch bei einem Hardwaredefekt nicht stundenlang stehen. Mit einem Host bleibt der Server der Single Point of Failure.
- Last schwankt stark: Kampagnen, Monatsabschlüsse oder Saisongeschäft erzeugen Spitzen, für die ein dauerhaft großer Server zu teuer wäre. Kubernetes kann Pods und mit dem passenden Autoscaler auch Nodes nach Bedarf hinzufügen.
- Viele Releases pro Woche: Wer mehrmals täglich ausliefert, braucht Rolling Updates, automatische Rollbacks und eine Pipeline, die ohne manuelles SSH auskommt.
- Mehrere Teams und Anwendungen: Namespaces, Ressourcen-Quotas und RBAC trennen Teams sauber, statt dass alle auf denselben Docker-Host zugreifen.
- Anforderungen an Nachweise: Audits, ISO 27001 oder Kundenvorgaben verlangen dokumentierte Zugriffe, Netzwerkregeln und reproduzierbare Deployments.
- Zielplattform ist ohnehin Kubernetes: Ein Kunde oder Konzern betreibt die Anwendung später im eigenen Cluster, also sollten Entwicklung und Test früh dort ankommen.
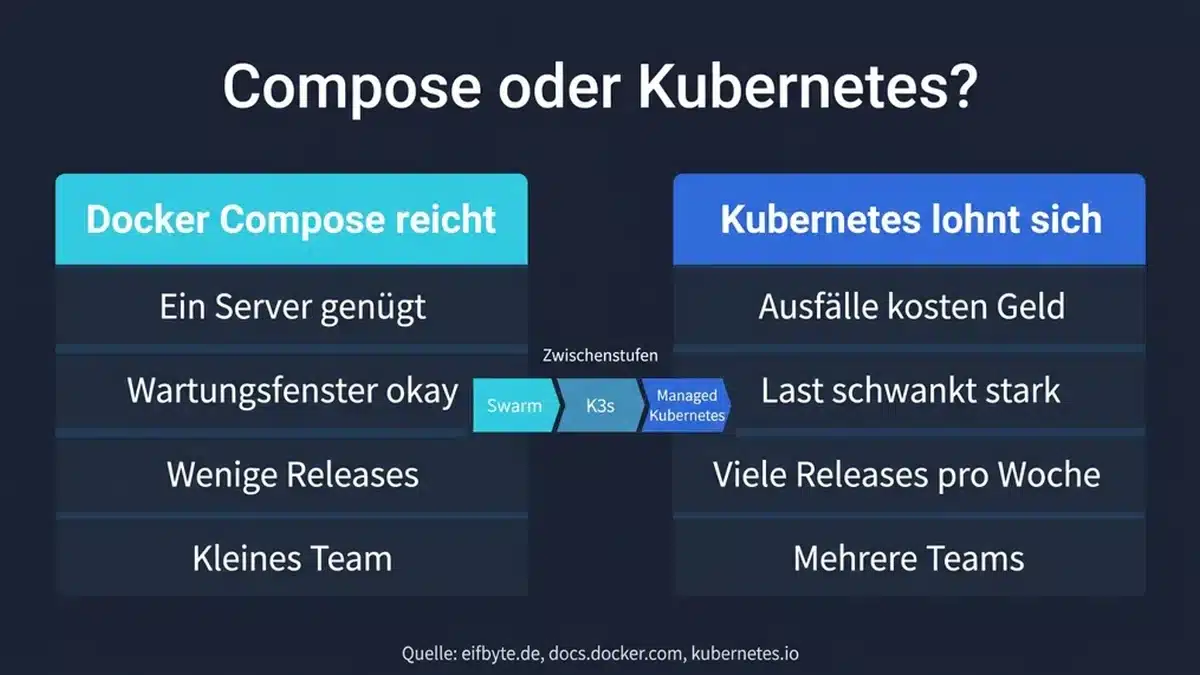
Treffen nur ein oder zwei Punkte zu, ist häufig eine der Zwischenstufen aus dem nächsten Abschnitt sinnvoller als der volle Schritt.
Zwischenstufen zwischen Compose und vollem Cluster
Zwischen einer Compose-Datei auf einem Server und einem großen, selbst betriebenen Cluster liegen mehrere Optionen. Sie unterscheiden sich vor allem darin, wer welchen Teil des Betriebs übernimmt.
Docker Swarm
Swarm ist der Cluster-Modus der Docker Engine und versteht Compose-Dateien weitgehend direkt. Für kleine Teams, die zwei oder drei Hosts zusammenschalten wollen, ist der Einstieg sehr niedrig. Der Nachteil: Das Ökosystem aus Operatoren, Helm-Charts und Werkzeugen ist deutlich kleiner als bei Kubernetes, und Fachleute dafür sind schwerer zu finden.
K3s und andere schlanke Distributionen
K3s ist eine zertifizierte Kubernetes-Distribution, die als einzelne Binärdatei ausgeliefert wird und auch auf kleinen VMs läuft. Sie bekommen das volle Kubernetes-API und alle Werkzeuge, aber mit weniger Komponenten. Für Edge-Standorte, Testumgebungen oder einen kleinen Produktionscluster mit drei Nodes ist das eine gute Wahl.
Managed Kubernetes
Bei Managed Kubernetes betreibt der Anbieter die Control Plane, Sie kümmern sich um Nodes, Add-ons und Anwendungen. Das senkt den Aufwand deutlich, ohne ihn zu beseitigen: Versions-Upgrades, Ingress, Zertifikate, Monitoring und Backups bleiben Ihre Aufgabe. Was das konkret kostet, rechnen wir im Ratgeber zu Kubernetes Kosten durch, eine günstige europäische Variante zeigt der Beitrag zu Hetzner Kubernetes.
Migration von Docker Compose zu Kubernetes in sechs Schritten
Wenn die Abwägung Docker Compose vs Kubernetes zugunsten des Clusters ausfällt, hat sich in Projekten ein schrittweises Vorgehen bewährt. Die Anwendung wird nicht neu gebaut, sondern Dienst für Dienst überführt.
- Bestandsaufnahme: Alle Dienste aus der compose.yaml auflisten, dazu Volumes, Ports, Umgebungsvariablen, Abhängigkeiten und Cronjobs auf dem Host, die gerne vergessen werden.
- Zustand von Logik trennen: Datenbanken, Uploads und Sessions identifizieren. Zustandslose Dienste wandern zuerst, für Datenbanken ist ein Managed-Dienst oder ein erprobter Operator oft besser als ein selbst gebautes StatefulSet.
- Manifeste erzeugen: Das Werkzeug Kompose übersetzt eine Compose-Datei in Deployments und Services. Die Anleitung auf kubernetes.io zeigt den Ablauf. Das Ergebnis ist ein Startpunkt, kein fertiges Produktionssetup.
- Produktionsreif machen: Requests und Limits, Readiness- und Liveness-Probes, Secrets statt Klartext-Variablen, SecurityContext ohne Root, Ingress mit TLS. Danach die Manifeste als Helm-Chart oder mit Kustomize strukturieren.
- Deployment automatisieren: Eine CI/CD-Pipeline baut Images, scannt sie auf Schwachstellen und rollt über GitOps, etwa mit Argo CD oder Flux, in den Cluster aus.
- Parallelbetrieb und Umschalten: Die neue Umgebung läuft eine Zeit lang parallel, Lasttests und ein geprobter Rollback gehören dazu. Erst dann wird DNS umgestellt und der alte Host abgeschaltet.
Zwei Details aus der Kompose-Dokumentation sorgen in der Praxis oft für Überraschungen: Hat ein Dienst ein Volume, setzt Kompose die Deployment-Strategie auf Recreate statt RollingUpdate, es gibt also wieder eine Unterbrechung beim Update. Und Unterstriche in Dienstnamen werden durch Bindestriche ersetzt, was harte Hostnamen in der Konfiguration bricht.
Typische Fehler beim Umstieg
Die meisten Probleme nach einer Migration haben wenig mit Kubernetes selbst zu tun, sondern mit Annahmen aus der Compose-Welt, die im Cluster nicht mehr gelten.
- Lokale Pfade als Speicher: Bind-Mounts auf den Host funktionieren nicht, wenn ein Pod auf einem anderen Node startet. Daten gehören auf PersistentVolumes oder in einen externen Dienst.
- Keine Ressourcenangaben: Ohne Requests und Limits verteilt der Scheduler Pods blind, und ein einzelner Dienst kann einen Node überlasten.
- Secrets im Git-Repository: Kubernetes Secrets sind nur Base64-kodiert. Ohne Verschlüsselung, etwa mit Sealed Secrets, SOPS oder einem externen Tresor, liegen Passwörter lesbar im Repository.
- Standardkonfiguration im Netzwerk: Ohne NetworkPolicies darf jeder Pod jeden anderen erreichen. Das ist bequemer als im Compose-Netz, aber auch offener.
- Kein Plan für Upgrades: Kubernetes veröffentlicht etwa drei Minor-Versionen pro Jahr, jede wird rund 14 Monate unterstützt. Wer nicht regelmäßig aktualisiert, landet schnell auf einer Version ohne Sicherheitsupdates. Mehr dazu in unserem Beitrag zum Kubernetes-Release und Upgrade-Support.
Viele dieser Punkte prüfen wir in einem Kubernetes-Security-Audit, bevor ein neuer Cluster produktiv geht.
Docker Compose vs Kubernetes in der lokalen Entwicklung
Auch wenn die Produktion in einem Cluster läuft, bleibt Compose auf dem Entwickler-Rechner oft im Einsatz. Ein docker compose up startet Datenbank, Cache und Anwendung in Sekunden, ohne dass jemand einen lokalen Cluster pflegen muss. Das ist ein legitimer Weg, solange die Unterschiede bewusst bleiben.
Problematisch wird es, wenn Compose-Datei und Kubernetes-Manifeste auseinanderlaufen: andere Umgebungsvariablen, andere Image-Versionen, ein Dienst, der lokal fehlt. Fehler zeigen sich dann erst im Cluster. Teams, die häufig an Kubernetes-spezifischen Funktionen wie Ingress-Regeln oder Probes arbeiten, nutzen deshalb lokale Cluster wie kind oder K3d. Bei der Frage Docker Compose vs Kubernetes für die Entwicklung gilt: Die Produktionsumgebung gibt die Richtung vor, die Pipeline testet immer gegen echte Manifeste.
Aufwand und Kosten realistisch einschätzen
Der häufigste Denkfehler beim Thema Docker Compose vs Kubernetes ist ein Vergleich der Serverkosten. Ein Cluster mit drei Nodes kostet bei europäischen Anbietern an Infrastruktur nicht viel mehr als ein großer Einzelserver. Der Unterschied liegt in der Arbeitszeit.
Ein Compose-Server braucht Patches, Image-Updates und Backups. Ein Cluster braucht zusätzlich Versions-Upgrades, Pflege von Ingress-Controller, Zertifikatsverwaltung, Monitoring mit Prometheus und Grafana, Log-Sammlung, Backup der Cluster-Ressourcen und jemanden, der im Störfall weiß, wo er suchen muss. Dieses Wissen muss im Team vorhanden sein oder eingekauft werden.
Unsere Faustregel aus Projekten: Wenn niemand im Team Zeit für den Betrieb einer Plattform hat, ist Managed Kubernetes mit externer Betreuung oder ein sauber betriebener Compose-Server die ehrlichere Lösung als ein selbst aufgesetzter Cluster, der nach sechs Monaten niemandem mehr gehört.
Häufige Fragen zu Docker Compose und Kubernetes
Kann man Docker Compose in Produktion einsetzen?
Ja. Docker beschreibt den Betrieb auf einem einzelnen Server ausdrücklich als möglichen Produktionsweg. Voraussetzung sind feste Image-Versionen, Restart-Policies, Backups, TLS und ein gepflegter Host. Grenzen gibt es bei Hochverfügbarkeit und unterbrechungsfreien Updates.
Ersetzt Kubernetes Docker?
Nein. Kubernetes nutzt Container-Images im OCI-Format, die Sie weiterhin mit Docker bauen. Seit Kubernetes 1.24 wird allerdings nicht mehr die Docker Engine als Laufzeit im Cluster verwendet, sondern containerd oder CRI-O. Für Ihre Images und Ihr Dockerfile ändert sich dadurch nichts.
Kann ich eine compose.yaml direkt in Kubernetes verwenden?
Nicht direkt. Das Werkzeug Kompose übersetzt eine Compose-Datei in Kubernetes-Manifeste. Diese sollten Sie aber überarbeiten, vor allem bei Volumes, Secrets, Probes und Ressourcenangaben, bevor sie produktiv laufen.
Ab wie vielen Containern lohnt sich Kubernetes?
Die Zahl der Container ist kein gutes Kriterium. Entscheidend sind Anforderungen an Verfügbarkeit, Release-Frequenz, Lastschwankungen und die Zahl der Teams. Zwanzig Container auf einem Server können mit Compose gut laufen, drei Dienste mit hohen Verfügbarkeitsanforderungen rechtfertigen dagegen einen Cluster.
Ist Docker Swarm eine Alternative zu Kubernetes?
Für kleine Setups mit wenigen Hosts ja, weil Swarm Compose-Dateien versteht und schnell eingerichtet ist. Für größere Umgebungen spricht das viel größere Ökosystem von Kubernetes mit Helm-Charts, Operatoren und Managed-Angeboten aller großen Anbieter.
Fazit: Docker Compose vs Kubernetes nach Anforderung entscheiden
Docker Compose ist kein Werkzeug nur für Entwickler-Laptops, und Kubernetes ist kein Selbstzweck. Für eine Anwendung auf einem Server mit tragbaren Wartungsfenstern ist Compose die schlankere und oft stabilere Lösung. Kubernetes lohnt sich, wenn Ausfälle teuer sind, häufig ausgeliefert wird oder mehrere Teams eine gemeinsame Plattform brauchen. Dazwischen liegen Swarm, K3s und Managed Kubernetes.
Sie stehen vor genau dieser Entscheidung oder planen die Migration? Wir prüfen Ihre bestehende Compose-Umgebung, schätzen den Aufwand ehrlich ein und begleiten den Umstieg bis zum produktiven Cluster. Mehr zu unserer DevOps- und Kubernetes-Beratung oder direkt ein Gespräch über das Kontaktformular vereinbaren.
bLeiben Sie informiert
Abonnieren Sie unseren Newsletter und verpassen Sie keine Neuigkeiten mehr
About the Author: Tayfun Özdemir