by Tayfun Özdemir
Share
Kubernetes Secrets verwalten heißt: Zugangsdaten gehören weder als Klartext noch als Base64 ins Git-Repository, sie werden in etcd verschlüsselt, per RBAC eng begrenzt und idealerweise aus einem zentralen Secret Store wie Vault, OpenBao oder einem Cloud-Key-Vault bezogen. Für die Auslieferung in den Cluster haben sich vier Muster etabliert: External Secrets Operator, Secrets Store CSI Driver, SOPS und Sealed Secrets. Welches passt, hängt davon ab, ob Sie bereits einen Secret Store betreiben und wie Sie deployen.
- Warum Sie Kubernetes Secrets verwalten sollten, bevor es ein Angreifer tut
- Was Kubernetes Secrets sind und was sie nicht leisten
- Kubernetes Secrets verwalten: die Basis im Cluster
- Vier Muster im Vergleich: ESO, CSI, SOPS, Sealed Secrets
- Welches Muster passt zu Ihrem Team?
- Kubernetes Secrets verwalten in der Pipeline
- Fahrplan: In sechs Schritten zu sauberen Secrets
- Häufige Fehler, die wir in Clustern finden
- FAQ: Kubernetes Secrets verwalten
- Fazit: Secrets sind ein Prozess, kein Objekt
- Abonnieren Sie unseren Newsletter und verpassen Sie keine Neuigkeiten mehr
- About the Author: Tayfun Özdemir
- Docker Compose vs Kubernetes: Wann sich der Umstieg lohnt
- Kubernetes Kosten: Was kostet ein Kubernetes-Cluster wirklich?
- Hetzner Kubernetes: Aufbau, Kosten und Betrieb im Überblick
- Passwort-Manager für Unternehmen: Auswahl, Einführung und was der mSecure-Vorfall lehrt
Warum Sie Kubernetes Secrets verwalten sollten, bevor es ein Angreifer tut
Am 5. November 2026 hat Microsoft Threat Intelligence beschrieben, wie Angreifer ein agentisches KI-Framework namens ARTEX nutzen, um öffentliche GitHub-Repositories massenhaft nach Zugangsdaten zu durchsuchen. In mindestens einem Fall vergingen laut Microsofts Analyse nur fünf Minuten vom Fund eines Secrets bis zum Abfluss von Daten aus einem Azure Key Vault.
Neu ist die Technik nicht. Neu ist das Tempo. Früher musste ein Mensch Repositories finden, Treffer sichten und die Schlüssel ausprobieren. Heute erledigt ein Agent die ganze Kette. Microsoft betont außerdem einen Punkt, den viele Teams unterschätzen: Ein veröffentlichter Schlüssel bleibt gültig, bis er widerrufen oder rotiert wird. Den Commit zu löschen reicht nicht.
Für Kubernetes-Teams ist das relevant, weil Manifeste, Helm-Values und CI-Konfigurationen typische Fundorte sind. Eine secret.yaml mit Base64-Werten im Repository ist für einen Angreifer so gut wie Klartext. Wer Kubernetes Secrets verwalten will, fängt deshalb nicht im Cluster an, sondern bei der Frage, wo Zugangsdaten überall herumliegen.
Was Kubernetes Secrets sind und was sie nicht leisten
Ein Secret ist ein Kubernetes-Objekt für kleine Mengen vertraulicher Daten: Passwörter, Tokens, TLS-Schlüssel, Zugangsdaten für eine private Registry. Pods binden es als Umgebungsvariable oder als Datei über ein Volume ein. Der Vorteil gegenüber Werten im Image oder in der Pod-Spezifikation: Das Secret lässt sich getrennt anlegen, berechtigen und austauschen.
Die offizielle Kubernetes-Dokumentation zu Secrets sagt aber auch deutlich, wo die Grenzen liegen:
- Base64 ist keine Verschlüsselung. Die Werte sind nur kodiert, jeder kann sie mit einem Befehl zurückwandeln.
- In etcd liegen Secrets standardmäßig unverschlüsselt. Wer Zugriff auf etcd oder dessen Backups hat, liest alles.
- Wer Pods anlegen darf, kann Secrets lesen. Das gilt für alle Secrets im Namespace, auch indirekt über ein Deployment.
- list ist so gut wie get. Die Berechtigung, Secrets aufzulisten, liefert die Inhalte gleich mit.
Kubernetes Secrets sind also ein Transportmittel in den Pod, kein Tresor. Sie erzeugen keine Passwörter, rotieren nichts und protokollieren von sich aus nicht, wer welchen Wert gelesen hat. Wer Kubernetes Secrets verwalten will, muss diese Lücken mit Konfiguration und zusätzlichen Werkzeugen schließen.
Kubernetes Secrets verwalten: die Basis im Cluster
Bevor Sie über externe Tools nachdenken, sollte der Cluster selbst sauber eingestellt sein. Diese Punkte gelten unabhängig davon, welches Auslieferungsmuster Sie später wählen, denn auch External Secrets Operator, SOPS und Sealed Secrets erzeugen am Ende normale Secret-Objekte.
Verschlüsselung in etcd aktivieren
Der API-Server kann Secrets verschlüsseln, bevor sie in etcd landen. Gesteuert wird das über eine EncryptionConfiguration, die Sie dem API-Server mit –encryption-provider-config übergeben. Die Anleitung Encrypt Secret Data at Rest beschreibt die Provider: lokale Schlüssel wie aescbc, aesgcm oder secretbox und den KMS-Provider, der einen externen Key Management Service anbindet.
Lokale Schlüssel liegen in einer Datei auf den Control-Plane-Nodes. Das schützt vor gestohlenen etcd-Backups, aber nicht vor jemandem mit Zugriff auf den Node. Der KMS-Provider in Version 2 ist seit Kubernetes 1.29 stabil und hält den Hauptschlüssel außerhalb des Clusters. Für Produktion ist das die bessere Wahl.
Wichtig nach der Umstellung: Bestehende Secrets sind erst verschlüsselt, wenn sie neu geschrieben werden. Die Dokumentation zeigt dafür einen Befehl, der alle Secrets einmal liest und zurückschreibt. Bei Managed Kubernetes übernimmt der Anbieter die etcd-Ebene. Prüfen Sie in der Anbieter-Doku, ob Envelope Encryption mit eigenem Schlüssel aktiv ist oder zusätzlich gebucht werden muss.
RBAC eng schneiden
Die meisten Lecks im Cluster entstehen nicht in etcd, sondern über zu breite Rollen. Bewährt haben sich vier Regeln:
- Kein get, list oder watch auf Secrets clusterweit für Menschen. Wo möglich mit resourceNames auf einzelne Secrets begrenzen.
- Wer in sensiblen Namespaces Pods anlegen oder per kubectl exec in Container springen darf, hat faktisch Zugriff auf deren Secrets. Diese Rechte genauso streng behandeln.
- Pro Anwendung ein eigener Namespace und ein eigener ServiceAccount, statt alles im default-Account laufen zu lassen.
- Audit-Logs des API-Servers für Secret-Zugriffe aktivieren und auf ungewöhnlich viele Lesezugriffe durch einen Benutzer alarmieren.
Ein Hinweis aus der Kubernetes-Doku, den wir in Audits regelmäßig finden: Container mit privileged: true können alle Secrets lesen, die auf ihrem Node genutzt werden. Ein einziger privilegierter Debug-Pod hebelt damit die Namespace-Trennung aus. Was wir bei einem Kubernetes Security Audit sonst noch prüfen, steht auf der Leistungsseite.
Dateien statt Umgebungsvariablen
Umgebungsvariablen sind bequem, landen aber gern in Crash-Dumps, Debug-Ausgaben oder Logs von Frameworks, die beim Start die komplette Umgebung ausgeben. Außerdem ändern sie sich in einem laufenden Container nie. Secrets als Datei über ein Volume aktualisiert das kubelet dagegen automatisch, wenn sich das Secret ändert. Ausnahme: Mounts mit subPath erhalten keine Updates.
Ob die Anwendung den neuen Wert auch nutzt, ist eine zweite Frage. Viele Programme lesen Zugangsdaten nur beim Start. Dann braucht es einen Rolling Restart, zum Beispiel über einen Hash des Secrets als Annotation im Deployment oder ein Werkzeug wie Reloader.
Vier Muster im Vergleich: ESO, CSI, SOPS, Sealed Secrets
Wer Kubernetes Secrets verwalten will, muss zuerst eine Grundfrage beantworten: Wo liegt die Quelle der Wahrheit für den Wert? Entweder in einem externen Secret Store, und Git enthält nur einen Verweis. Oder verschlüsselt in Git selbst. Diese Entscheidung bestimmt Rotation, Notfallablauf und den Aufwand im Betrieb.
| Muster | Wert liegt in | In Git steht | Passt zu |
|---|---|---|---|
| External Secrets Operator | externer Store (Vault, OpenBao, Cloud-Key-Vault) | ExternalSecret als Verweis | mehrere Cluster, zentrale Rotation |
| Secrets Store CSI Driver | externer Store | SecretProviderClass | Werte sollen nicht in etcd liegen |
| SOPS | Git, verschlüsselt mit age oder KMS | verschlüsselte Datei | kleine Teams, GitOps mit Flux |
| Sealed Secrets | Git, verschlüsselt für einen Cluster | SealedSecret | ein Cluster, einfacher Einstieg |
External Secrets Operator
Der External Secrets Operator (ESO) liest Werte aus einem externen Store und schreibt daraus normale Kubernetes Secrets. Er kennt drei zentrale Ressourcen: SecretStore (wie wird der Store pro Namespace angesprochen), ClusterSecretStore (dasselbe clusterweit) und ExternalSecret (welcher Wert, welches Ziel, wie oft aktualisieren).
Ein ExternalSecret für eine Datenbank sieht vereinfacht so aus:
apiVersion: external-secrets.io/v1

kind: ExternalSecret

metadata:

name: db-zugang

spec:

refreshInterval: 1h

secretStoreRef:

name: vault-backend

kind: ClusterSecretStore

target:

name: db-zugang

data:

- secretKey: password

remoteRef:

key: prod/datenbank

property: password
Die Stärke: Rotation passiert im Store, der Operator zieht den neuen Wert nach. Mehrere Cluster nutzen dieselbe Quelle. Für Teams, die Kubernetes Secrets verwalten und über viele Umgebungen konsistent halten müssen, ist das der größte Vorteil. Die Schwäche: Sie brauchen einen Store, der hochverfügbar läuft, und der Operator selbst braucht Zugangsdaten zum Store. Am saubersten löst man das über Workload Identity statt über einen statischen Token.
Secrets Store CSI Driver
Der Secrets Store CSI Driver ist ein Kubernetes-SIG-Projekt. Ein DaemonSet holt die Werte beim Start eines Pods aus dem Store und hängt sie als Volume ein. Ein Secret-Objekt in etcd ist optional. Das ist das stärkste Modell, wenn Werte den Cluster-Datenspeicher nie berühren sollen. Dafür muss die Anwendung Dateien lesen, und für jeden Store braucht es einen passenden Provider.
SOPS
SOPS ist ein CNCF-Sandbox-Projekt und verschlüsselt die Werte in YAML-, JSON- oder ENV-Dateien, während die Schlüsselnamen lesbar bleiben. Ein Diff zeigt also, welche Einstellung sich geändert hat, ohne den Wert zu verraten. Als Schlüssel dienen age, PGP oder ein Cloud-KMS. Flux kann SOPS-Dateien beim Deployment selbst entschlüsseln, mit Argo CD geht es über Plugins.
Sealed Secrets
Sealed Secrets verschlüsselt ein Secret mit dem öffentlichen Schlüssel eines Controllers im Cluster. Nur dieser Controller kann es wieder entschlüsseln. Das Kommandozeilentool heißt kubeseal. Der Einstieg ist schnell und braucht keine externe Infrastruktur. Bei mehreren Clustern wird es aber umständlich, und Rotation der eigentlichen Werte bleibt Handarbeit.
Für SOPS und Sealed Secrets gilt dasselbe Risiko: Der verschlüsselte Text bleibt für immer in der Git-Historie. Wird der private Schlüssel später kompromittiert, sind alle alten Versionen lesbar. Sichern Sie diesen Schlüssel getrennt und rotieren Sie nach einem Schlüsselwechsel auch die Werte selbst.
Welches Muster passt zu Ihrem Team?
Aus unserer Erfahrung mit Plattform-Teams lässt sich die Entscheidung meist in wenigen Fragen klären:
- Gibt es schon einen Secret Store? Wenn Vault, OpenBao, Azure Key Vault oder AWS Secrets Manager ohnehin laufen, ist der External Secrets Operator fast immer der richtige Weg.
- Dürfen Werte in etcd liegen? Wenn Compliance-Vorgaben das ausschließen, führt kein Weg am CSI Driver vorbei.
- Ein Cluster, kleines Team, kein Store? Sealed Secrets oder SOPS reichen für den Anfang. SOPS ist flexibler, sobald ein zweiter Cluster dazukommt.
- Wie oft rotieren Sie? Wer regelmäßig oder automatisch rotieren muss, ist mit einem zentralen Store deutlich besser bedient als mit verschlüsselten Dateien.
Die Muster schließen sich nicht aus. Häufig sehen wir eine Kombination: Sealed Secrets oder SOPS nur für die Bootstrap-Zugangsdaten des Operators, alles andere über ESO. Wer Kubernetes Secrets verwalten und gleichzeitig den Betriebsaufwand klein halten will, sollte aber höchstens zwei Muster parallel einsetzen.
Bei kleineren Setups, etwa einem einzelnen Cluster auf eigener Hardware oder wie in unserem Beitrag zu Kubernetes bei Hetzner beschrieben, ist ein eigener Vault oft mehr Betrieb als Nutzen. Dort starten wir lieber mit SOPS und age und planen den Store erst, wenn er wirklich gebraucht wird. Welche laufenden Kosten zusätzliche Komponenten verursachen, zeigt unser Ratgeber zu Kubernetes Kosten.
Kubernetes Secrets verwalten in der Pipeline
Der Microsoft-Fall zeigt, dass der Cluster oft gar nicht die Schwachstelle ist. Die Schlüssel liegen vorher schon offen: im Repository, im CI-Log, in einer kopierten kubeconfig auf einem Laptop. Drei Maßnahmen bringen hier am meisten.
Secret Scanning mit Push-Schutz. GitHub und GitLab bieten Scanner, die bekannte Schlüsselformate erkennen und einen Push blockieren, bevor das Secret im Repository landet. Lokal ergänzen Pre-Commit-Hooks mit Werkzeugen wie gitleaks oder TruffleHog den Schutz. Scannen Sie dabei auch die bestehende Historie, nicht nur neue Commits.
Kurzlebige Identitäten statt statischer Tokens. CI-Pipelines sollten sich per OIDC bei Cloud und Cluster anmelden, statt einen langlebigen Token als Pipeline-Variable zu speichern. Im Cluster gilt dasselbe: Workload Identity der Cloud-Anbieter oder ServiceAccount-Tokens mit kurzer Laufzeit statt fest hinterlegter Zugangsdaten. Microsoft empfiehlt im genannten Bericht ausdrücklich den Wechsel von Client Secrets zu Managed Identities.
Masking in Logs prüfen. Pipeline-Systeme maskieren bekannte Variablen, aber nicht Werte, die ein Skript selbst ausgibt oder umkodiert. Ein set -x in einem Shell-Schritt reicht, um einen Token im Log zu haben.
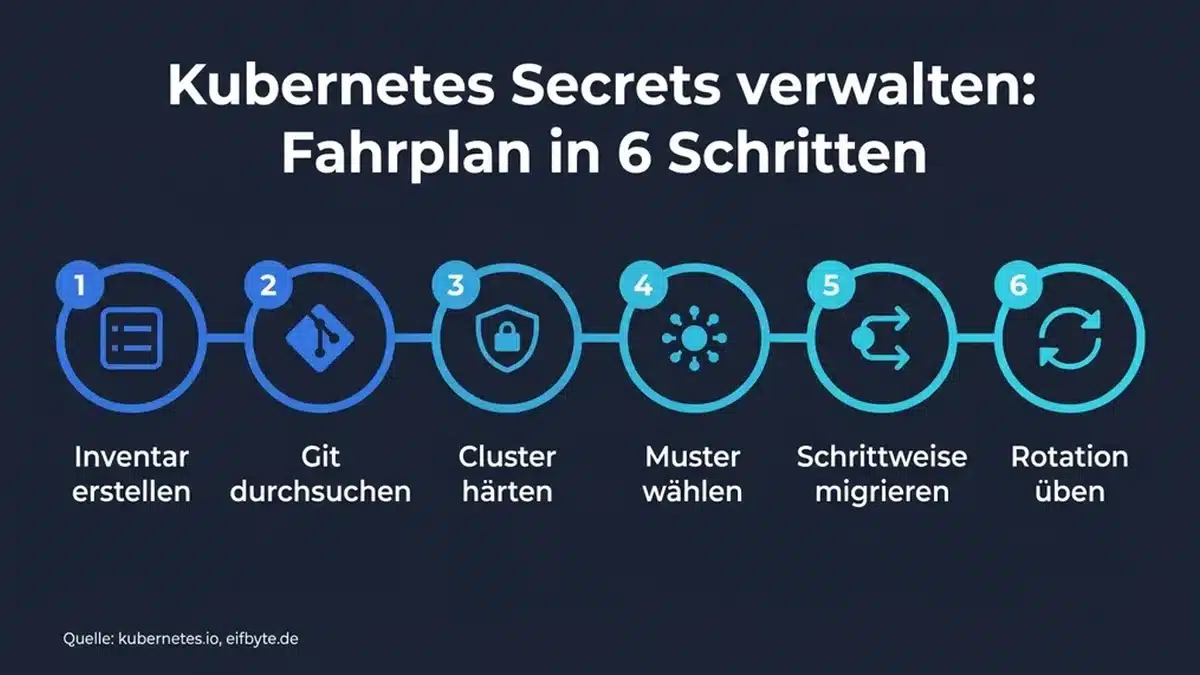
Fahrplan: In sechs Schritten zu sauberen Secrets
Wer in bestehenden Clustern Kubernetes Secrets verwalten und umstellen möchte, sollte nicht mit dem Werkzeug anfangen, sondern mit der Bestandsaufnahme. So gehen wir in Projekten vor:
- Inventar erstellen: Alle Secrets pro Namespace auflisten, Herkunft und Verantwortliche klären, ungenutzte löschen.
- Git durchsuchen: Repositories und Historie nach Klartext- und Base64-Secrets scannen. Jeder Fund wird rotiert, nicht nur gelöscht.
- Cluster härten: Verschlüsselung in etcd mit KMS aktivieren, bestehende Secrets neu schreiben, RBAC und privilegierte Pods prüfen.
- Muster wählen: ESO, CSI, SOPS oder Sealed Secrets nach den Fragen oben festlegen und als Team-Standard dokumentieren.
- Schrittweise migrieren: Anwendung für Anwendung umstellen, zuerst die mit den kritischsten Zugängen, etwa Datenbank und Cloud-Konten.
- Rotation üben: Einen Notfall durchspielen, bei dem ein Secret und ein Entschlüsselungsschlüssel als kompromittiert gelten. Messen, wie lange der Austausch dauert.
Schritt sechs wird am häufigsten ausgelassen. Dabei zeigt erst die Übung, ob Anwendungen neue Werte ohne Ausfall übernehmen und ob jemand weiß, wo der Sealed-Secrets-Schlüssel gesichert ist. Planen Sie die Übung zusammen mit dem nächsten Kubernetes-Upgrade ein, dann ist das Team ohnehin im Wartungsmodus.
Häufige Fehler, die wir in Clustern finden
Wer Kubernetes Secrets verwalten soll und einen gewachsenen Cluster übernimmt, trifft fast immer auf dieselben Baustellen. Einige Muster tauchen in Reviews immer wieder auf. Sie sind schnell behoben, wenn man sie kennt:
- Helm-Values mit Passwörtern im Repository. Die values.yaml enthält den Wert im Klartext, weil das Chart ihn so erwartet. Lösung: ein vorhandenes Secret referenzieren (existingSecret) oder die Datei mit SOPS verschlüsseln.
- Ein ServiceAccount mit Lesezugriff auf alle Secrets. Oft für ein Monitoring- oder Backup-Tool angelegt und vergessen.
- Unverschlüsselte etcd-Backups. Das Backup ist sauber automatisiert, liegt aber im Klartext auf einem NAS oder in einem Bucket ohne Zugriffsbeschränkung.
- Sealed-Secrets-Schlüssel ohne Sicherung. Nach einem Neuaufbau des Clusters lassen sich die SealedSecrets im Repository nicht mehr entschlüsseln.
- Kein Konzept für Rotation. Das Datenbank-Passwort ist seit der Inbetriebnahme dasselbe, weil niemand weiß, welche Dienste es nutzen.
FAQ: Kubernetes Secrets verwalten
Sind Kubernetes Secrets verschlüsselt?
Nicht standardmäßig. Die Werte sind nur Base64-kodiert und liegen unverschlüsselt in etcd. Verschlüsselung muss über eine EncryptionConfiguration am API-Server aktiviert werden, für Produktion am besten mit dem KMS-Provider v2 und einem externen Schlüssel.
Darf ich Kubernetes Secrets in Git speichern?
Nicht als normale Secret-Manifeste, denn Base64 bietet keinen Schutz. Verschlüsselt mit SOPS oder als SealedSecret ist das üblich. Noch besser ist ein Verweis wie ein ExternalSecret, dann steht gar kein Wert im Repository.
Was ist der Unterschied zwischen External Secrets Operator und Secrets Store CSI Driver?
Der External Secrets Operator synchronisiert Werte aus einem externen Store in normale Kubernetes Secrets. Der CSI Driver hängt die Werte direkt als Datei in den Pod ein und kann ganz ohne Secret-Objekt in etcd arbeiten. ESO ist einfacher für Anwendungen, CSI ist strenger.
Brauche ich HashiCorp Vault für Kubernetes?
Nein. Vault oder der freie Fork OpenBao lohnen sich, wenn viele Anwendungen und Cluster zentral verwaltet und rotiert werden sollen. Für einen einzelnen Cluster reichen oft SOPS oder Sealed Secrets. In der Cloud ist der Key Vault des Anbieters meist die naheliegende Wahl.
Was tun, wenn ein Secret in einem öffentlichen Repository gelandet ist?
Sofort widerrufen oder rotieren, dann erst aus der Historie entfernen. Der Schlüssel muss als kompromittiert gelten, auch wenn der Commit nur kurz sichtbar war. Danach die Logs des betroffenen Dienstes auf fremde Anmeldungen prüfen.
Fazit: Secrets sind ein Prozess, kein Objekt
Ein Secret-Objekt allein schützt nichts. Sicher wird es erst durch Verschlüsselung in etcd, enge Rechte, einen klaren Weg aus dem Store in den Pod und eine geübte Rotation. Die Angriffe der letzten Wochen zeigen, dass ein offener Schlüssel heute in Minuten ausgenutzt wird, nicht in Tagen.
Sie möchten Ihre Kubernetes Secrets verwalten, ohne den Betrieb zu verkomplizieren, oder wissen, wo Ihr Cluster heute steht? Wir prüfen Konfiguration, RBAC und Pipelines und schlagen ein Muster vor, das zu Ihrem Team passt. Mehr zu unserer DevOps- und Kubernetes-Beratung oder direkt ein Gespräch über das Kontaktformular vereinbaren.
bLeiben Sie informiert
Abonnieren Sie unseren Newsletter und verpassen Sie keine Neuigkeiten mehr
About the Author: Tayfun Özdemir