by Tayfun Özdemir
Share
Eine Firewall für Unternehmen ist ein eigenes Gerät (oder eine virtuelle Instanz) zwischen Internet und Firmennetz, das jeden Verbindungsaufbau nach festen Regeln erlaubt oder blockiert, Netzbereiche voneinander trennt und Fernzugriffe per VPN absichert. Für kleine und mittlere Unternehmen reicht der Router des Providers dafür in der Regel nicht. Entscheidend ist aber nicht nur das Gerät, sondern der Betrieb: Updates zeitnah einspielen, die Verwaltung nie ins Internet stellen und VPN-Zugänge nur mit zweitem Faktor freigeben.
Wie wichtig der Betrieb ist, zeigt der 6. November 2026: SonicWall hat sieben Lücken in seinen Firewalls geschlossen, eine davon wird bereits aktiv ausgenutzt und hebelt die Mehrfaktor-Anmeldung am SSL-VPN aus. In diesem Ratgeber erklären wir, was eine Firewall im Unternehmen leisten muss, wie Sie das passende Modell auswählen, welche Einstellungen Pflicht sind und was Sie jetzt tun sollten, wenn bei Ihnen eine SonicWall im Einsatz ist.
Was eine Firewall für Unternehmen leisten muss
Die Grundaufgabe ist seit Jahrzehnten gleich: Eine Firewall für Unternehmen prüft Datenverkehr und lässt nur durch, was eine Regel ausdrücklich erlaubt. Moderne Geräte können deutlich mehr. Im Alltag eines Betriebs mit 10, 50 oder 200 Arbeitsplätzen sind vor allem diese Funktionen relevant:
- Regelbasierte Filterung: eingehende Verbindungen grundsätzlich blockieren, ausgehende nur für benötigte Dienste erlauben.
- Segmentierung: Büro-PCs, Server, Drucker, Telefonanlage, Gäste-WLAN und Produktionsmaschinen in getrennte Netze legen und den Verkehr dazwischen kontrollieren.
- VPN für Fernzugriff: Homeoffice und Außendienst greifen verschlüsselt auf das Firmennetz zu, idealerweise mit Mehrfaktor-Anmeldung.
- Angriffserkennung (IPS): bekannte Angriffsmuster im Datenstrom erkennen und blockieren.
- Web- und DNS-Filter: bekannte Schadseiten und Phishing-Domains sperren, bevor ein Mitarbeiter sie öffnet.
- Protokollierung: nachvollziehbar festhalten, wer wann von wo zugegriffen hat. Ohne Protokolle lässt sich ein Vorfall später kaum aufklären.
Auch das BSI empfiehlt kleinen und mittleren Unternehmen, neben der lokalen Firewall auf jedem Rechner vorrangig eine zentrale Firewall als eigene Hardware einzusetzen. Grundlagen zur Funktionsweise erklärt das BSI auf seiner Seite Firewall: Schutz vor dem Angriff von außen.
Router oder echte Firewall: Reicht die Fritzbox?
In vielen kleineren Betrieben im Kreis Euskirchen und im Rheinland hängt das Firmennetz direkt an einer Fritzbox oder am Router des Providers. Diese Geräte haben eine eingebaute Firewall, die unaufgeforderte Verbindungen aus dem Internet abweist. Für ein Büro mit drei PCs und ohne eigene Server kann das eine Zeit lang genügen.
Sobald ein Server, ein NAS, eine Warenwirtschaft oder Homeoffice-Zugänge dazukommen, stoßen Consumer-Router an Grenzen. Typisch sind:
- keine oder nur sehr einfache Netztrennung, meist nur ein Gästenetz
- keine Regeln zwischen internen Netzbereichen
- keine Angriffserkennung und keine Filterung nach Anwendungen
- kaum auswertbare Protokolle
- Portfreigaben, die schnell eingerichtet und dann vergessen werden
Gerade der letzte Punkt ist gefährlich. Eine Portfreigabe für den Fernzugriff auf ein NAS oder einen Terminalserver ist in fünf Minuten erledigt und bleibt oft jahrelang offen. Eine Firewall für Unternehmen setzt hier mit zentral verwalteten Regeln und einem VPN an, statt einzelne Dienste direkt ins Internet zu stellen. Der Router bleibt dann reines Modem, die Firewall übernimmt die Kontrolle.
Aktueller Anlass: SonicWall-Lücke CVE-2026-19868 hebelt MFA aus
Am 6. November 2026 hat SonicWall das Sicherheitsbulletin SNWLID-2026-0014 veröffentlicht. Es schließt sieben Schwachstellen im Betriebssystem SonicOS. Die wichtigste ist CVE-2026-19868: Wer gültige Zugangsdaten für eine andere Anmeldemethode besitzt, kann am SSL-VPN die SAML-Anmeldung umgehen und damit unter Umständen auch die dort erzwungene Mehrfaktor-Anmeldung.
Laut SonicWall gibt es einen Bericht über eine mögliche Ausnutzung. Die US-Behörde CISA hat die Lücke am selben Tag in ihren Katalog aktiv ausgenutzter Schwachstellen aufgenommen. Betroffen ist die Lücke nur, wenn SAML für die SSL-VPN-Anmeldung aktiv ist. Das ist häufig der Fall, wenn das VPN an Microsoft Entra ID angebunden wurde, um MFA durchzusetzen.
Zwei weitere Lücken (CVE-2026-107154 und CVE-2026-107155, jeweils CVSS 8.8) betreffen die Verwaltungsoberfläche und können unter bestimmten Bedingungen unautorisierte Aktionen ohne Anmeldung ermöglichen. Eine Umgehungslösung nennt der Hersteller nicht, nur das Update hilft.
| Plattform | Betroffen | Behoben ab |
|---|---|---|
| SonicOS Gen7 (z. B. TZ, NSa) | 7.3.3-7015 und älter | 7.3.4-7013 |
| SonicOS Gen8 | 8.2.2-8015 und älter | 8.2.3-8015 |
Wenn Sie eine SonicWall betreiben, gehen Sie so vor:
- Firmware-Version im Dashboard prüfen und das Update auf die behobene Version einspielen.
- Prüfen, ob die Verwaltungsoberfläche aus dem Internet erreichbar ist, und diesen Zugang abschalten.
- Lokale VPN-Konten und LDAP- oder RADIUS-Anmeldungen am SSL-VPN auflisten und alles entfernen, was neben SAML nicht gebraucht wird.
- Kennwörter der verbleibenden VPN-Konten ändern.
- VPN-Anmeldungen der letzten Wochen mit den Anmeldungen bei Ihrem Identitätsanbieter abgleichen. Eine VPN-Sitzung ohne passende Entra-Anmeldung ist verdächtig.
Der Fall ist kein SonicWall-Einzelproblem. Firewalls und VPN-Gateways aller großen Hersteller hatten in den letzten Jahren kritische Lücken, weil sie direkt am Internet hängen und für Angreifer der kürzeste Weg ins Netz sind. Deshalb zählt bei der Auswahl auch, wie schnell ein Hersteller Updates liefert und wie schnell sie bei Ihnen eingespielt werden.
Firewall-Typen im Überblick
Wer eine Firewall für Unternehmen sucht, dem begegnen mehrere Begriffe, die sich teilweise überschneiden. Die folgende Übersicht hilft bei der Einordnung:
| Typ | Was sie kann | Passt für |
|---|---|---|
| Router-Firewall | blockiert eingehende Verbindungen, einfache Portfreigaben | sehr kleine Büros ohne Server und ohne Fernzugriff |
| UTM-Firewall | Firewall, VPN, Virenscan, Web- und Spamfilter in einem Gerät | viele KMU, die ein zentrales Gerät mit einfacher Verwaltung wollen |
| Next-Generation Firewall (NGFW) | erkennt Anwendungen und Benutzer, IPS, TLS-Prüfung | Unternehmen mit mehreren Standorten, Servern und strengeren Anforderungen |
| Virtuelle Firewall | gleiche Funktionen als VM, etwa auf Proxmox oder Hyper-V | Serverumgebungen und Rechenzentren, wenn Hardware vorhanden ist |
Die Grenze zwischen UTM und NGFW ist heute fließend, die meisten aktuellen Geräte beherrschen beides. Wichtiger als das Etikett ist, welche Funktionen Sie tatsächlich lizenzieren und einschalten. Eine NGFW mit abgelaufener Sicherheitslizenz filtert kaum besser als ein guter Router.
Firewall für Unternehmen auswählen: 8 Kriterien
Bevor Sie Angebote für eine Firewall für Unternehmen vergleichen, sollten die Anforderungen klar sein. Diese Kriterien prüfen wir bei jeder Auswahl:
1. Durchsatz mit eingeschalteten Schutzfunktionen
Datenblätter nennen oft den reinen Firewall-Durchsatz. Mit IPS, Virenscan und TLS-Prüfung sinkt er deutlich. Vergleichen Sie den Wert für den Betrieb mit allen Schutzfunktionen und rechnen Sie mit der Bandbreite Ihres Internetanschlusses plus Reserve.
2. Lizenzmodell und Laufzeit
Viele Hersteller verkaufen Gerät und Sicherheitsdienste getrennt. Ohne Abo laufen Signaturen, Webfilter und teils auch Firmware-Updates aus. Fragen Sie nach den Kosten für drei und fünf Jahre, nicht nur nach dem Gerätepreis.
3. Lebenszyklus und Supportende
Prüfen Sie, bis wann das Modell Sicherheitsupdates erhält. Ein günstiges Auslaufmodell ist nach zwei Jahren ein Risiko.
4. Update-Praxis des Herstellers
Veröffentlicht der Hersteller Sicherheitsbulletins offen und nachvollziehbar? Gibt es automatische oder geplante Updates? Der SonicWall-Fall zeigt, dass zwischen Bekanntwerden und Ausnutzung manchmal kein einziger Tag liegt.
5. VPN mit Mehrfaktor-Anmeldung
Das VPN sollte MFA unterstützen, im besten Fall über Ihren bestehenden Identitätsanbieter wie Microsoft 365. Lokale Konten auf der Firewall sollten die Ausnahme sein.
6. Verwaltung und Übersicht
Eine klare Oberfläche, zentrale Verwaltung mehrerer Standorte und verständliche Berichte sparen im Alltag Zeit. Achten Sie darauf, dass die Verwaltung auch ohne Cloud-Konto des Herstellers funktioniert, falls dieser Dienst einmal ausfällt.
7. Protokolle und Alarmierung
Die Firewall sollte Protokolle an einen zentralen Speicher oder ein Monitoring weitergeben können. Nur so fallen ungewöhnliche Anmeldungen auf, bevor ein Schaden entsteht.
8. Ausfallsicherheit
Steht die Firewall still, steht oft der ganze Betrieb. Klären Sie, ob ein Zweitgerät im Cluster sinnvoll ist oder ob ein schneller Hardwaretausch mit gesicherter Konfiguration genügt.
Firewall richtig konfigurieren: Die wichtigsten Regeln
Die beste Hardware schützt wenig, wenn die Konfiguration Lücken hat. In unseren Prüfungen sehen wir immer wieder dieselben Schwachstellen. Diese sechs Regeln gelten für jede Firewall für Unternehmen, unabhängig vom Hersteller:
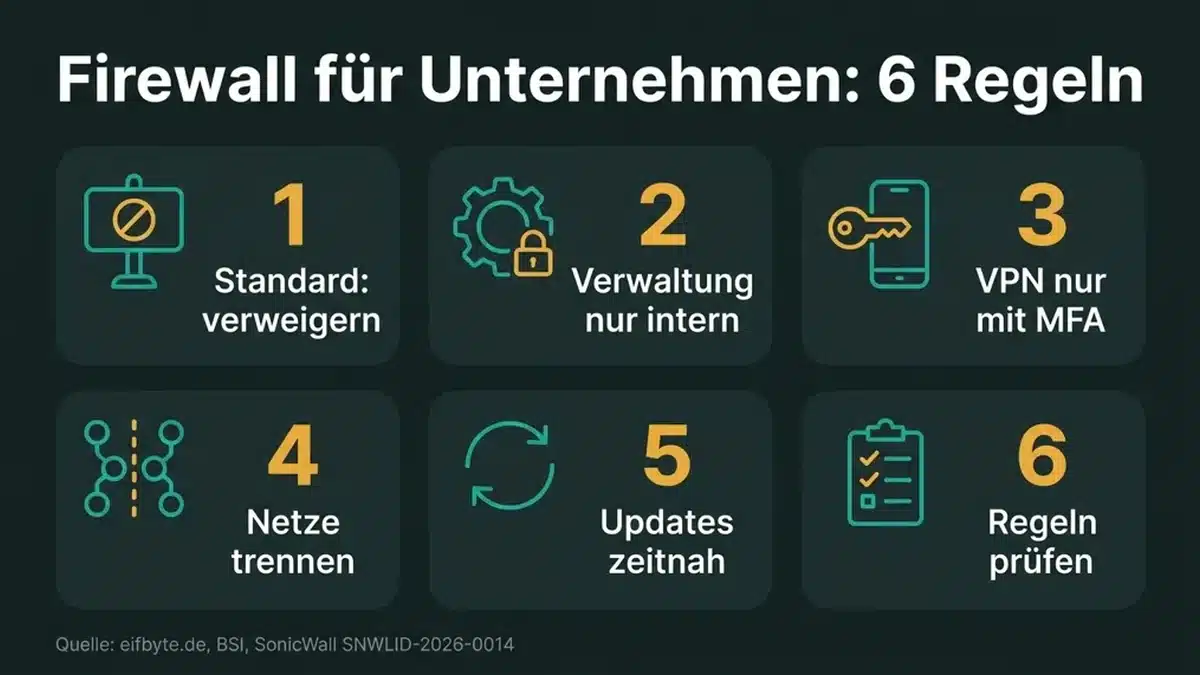
- Standardregel „verweigern": Alles ist gesperrt, was nicht ausdrücklich erlaubt ist. Das gilt eingehend und zwischen internen Netzen.
- Verwaltung nur intern: Die Admin-Oberfläche ist nie aus dem Internet erreichbar, sondern nur aus einem eigenen Verwaltungsnetz oder per VPN.
- VPN nur mit MFA: Jeder Fernzugriff braucht einen zweiten Faktor. Lokale Konten und alte Anmeldemethoden werden entfernt, wenn sie nicht gebraucht werden.
- Netze trennen: Gäste, Drucker, Telefonie, Server und Maschinen bekommen eigene Bereiche mit klaren Regeln dazwischen.
- Updates zeitnah: Sicherheitsupdates für die Firewall werden innerhalb weniger Tage eingespielt, bei aktiv ausgenutzten Lücken sofort.
- Protokolle auswerten und Regeln prüfen: Mindestens einmal im Quartal werden Regeln, Portfreigaben und Konten durchgesehen und Altlasten gelöscht.
Zur letzten Regel gehört auch die Dokumentation. Jede Freigabe sollte einen Zweck, einen Verantwortlichen und idealerweise ein Ablaufdatum haben. So lässt sich bei der nächsten Prüfung entscheiden, ob sie noch gebraucht wird. Wie Sie Updates für alle Systeme planbar machen, beschreiben wir in unserem Ratgeber zum Patch-Management für KMU.
Was kostet eine Firewall für Unternehmen?
Die Kosten einer Firewall für Unternehmen setzen sich aus drei Teilen zusammen: dem Gerät, den Lizenzen für Sicherheitsdienste und dem laufenden Betrieb. Gerätepreise hängen stark von Hersteller, Durchsatz und Anzahl der Benutzer ab, deshalb nennen wir hier bewusst keine Pauschalwerte. Holen Sie Angebote immer mit Lizenzlaufzeit ein, sonst vergleichen Sie Äpfel mit Birnen.
Der dritte Teil wird am häufigsten unterschätzt. Einrichtung, Regelpflege, Updates und die Kontrolle der Protokolle kosten Arbeitszeit. Bei uns rechnen wir diese Arbeit transparent ab: 120 Euro pro Stunde ohne Wartungsvertrag, 100 Euro mit Wartungsvertrag, jeweils netto. Ab dem Servicelevel Bronze (149,90 Euro im Monat) gibt es zusätzlich 10 Prozent Rabatt. Alle Stufen und Monitoring-Preise finden Sie auf unserer Preisseite.
Zum Vergleich lohnt sich die Gegenrechnung: Ein Ausfall nach einem Angriff über eine ungepatchte Firewall bedeutet Stillstand, Wiederherstellung und unter Umständen Meldepflichten nach DSGVO. Wie Sie sich auf diesen Fall vorbereiten, steht in unserem IT-Notfallplan für KMU.
Firewall für Unternehmen im Managed-Service-Vertrag
Viele Betriebe haben eine ordentliche Firewall für Unternehmen gekauft, aber niemanden, der sie regelmäßig pflegt. Genau dort entstehen die Lücken: Firmware von vor zwei Jahren, eine Portfreigabe für einen ehemaligen Dienstleister, ein VPN-Konto eines ausgeschiedenen Mitarbeiters.
In unseren Managed IT-Services gehört die Firewall deshalb zum laufenden Betrieb. Wir spielen Updates geplant ein, reagieren bei Warnungen wie der SonicWall-Lücke kurzfristig, überwachen die Erreichbarkeit und sehen die Regeln regelmäßig durch. Unternehmen in Euskirchen, Bonn, Köln und im übrigen Rheinland betreuen wir vor Ort und per Fernwartung.
Die Firewall ist dabei ein Baustein von mehreren. Erst zusammen mit Endpoint-Schutz, gepflegten Updates, getesteten Backups und geschulten Mitarbeitenden entsteht ein belastbares Schutzniveau. Einen Überblick über alle Bausteine finden Sie auf unserer Seite zur IT-Sicherheit.
Häufige Fragen zur Firewall für Unternehmen
Braucht ein kleines Unternehmen wirklich eine eigene Firewall?
Sobald Server, NAS, Fernzugriffe oder mehrere Netzbereiche im Spiel sind, ja. Ein Büro mit wenigen PCs, alle Daten in Microsoft 365 und ohne Portfreigaben kommt mit einem gut eingestellten Router und lokalen Firewalls auf den Geräten eine Weile aus.
Wie oft muss eine Firewall aktualisiert werden?
Sicherheitsupdates sollten innerhalb weniger Tage eingespielt werden, bei aktiv ausgenutzten Lücken sofort. Signaturen für Virenscan und IPS aktualisiert das Gerät bei gültiger Lizenz automatisch.
Ist meine SonicWall von CVE-2026-19868 betroffen?
Betroffen sind SonicOS Gen7 bis Version 7.3.3-7015 und Gen8 bis 8.2.2-8015, wenn SAML für die SSL-VPN-Anmeldung aktiv ist. Spielen Sie unabhängig davon das Update auf 7.3.4-7013 beziehungsweise 8.2.3-8015 ein, weil es sechs weitere Lücken schließt.
Ersetzt eine Firewall den Virenschutz auf den PCs?
Nein. Die Firewall sieht nur den Verkehr, der durch sie hindurchgeht. Schadsoftware über USB-Sticks, verschlüsselte Verbindungen oder Laptops außerhalb des Büros erkennt nur ein Schutz direkt auf dem Gerät, etwa eine EDR-Lösung.
Hardware-Firewall oder virtuelle Firewall?
Für das Büro mit eigenem Internetanschluss ist eine Hardware-Firewall meist die einfachere Wahl. Eine virtuelle Firewall lohnt sich, wenn bereits ausfallsichere Virtualisierung vorhanden ist, etwa in einem Serverraum oder Rechenzentrum.
Fazit: Die Firewall ist nur so gut wie ihr Betrieb
Eine Firewall für Unternehmen gehört in jedes Firmennetz, das mehr als ein paar PCs umfasst. Wählen Sie ein Modell mit ausreichend Durchsatz, transparenten Lizenzkosten und einem Hersteller, der Sicherheitsupdates zügig liefert. Danach entscheidet der Betrieb: Verwaltung intern, VPN nur mit MFA, Netze trennen, Updates zeitnah einspielen und Regeln regelmäßig aufräumen.
Sie möchten wissen, wie gut Ihre Firewall eingestellt ist oder ob Ihre SonicWall betroffen ist? Sprechen Sie uns an. Wir prüfen Firmware, Freigaben und VPN-Zugänge und sagen Ihnen klar, was zu tun ist. Wenn Sie die Pflege dauerhaft abgeben möchten, übernehmen wir das in unseren Managed IT-Services.
bLeiben Sie informiert
Abonnieren Sie unseren Newsletter und verpassen Sie keine Neuigkeiten mehr
About the Author: Tayfun Özdemir