by Tayfun Özdemir
Share
Wer ein Synology NAS absichern will, beginnt mit zwei Schritten: DSM sofort auf die aktuelle Version bringen und die DSM-Verwaltungsoberfläche aus dem Internet nehmen. Danach folgen eigene Admin-Konten mit Zwei-Faktor-Anmeldung, eine Firewall mit Standardregel „Zugriff verweigern“, unveränderliche Snapshots und ein Backup außerhalb des NAS. Genau diese Kombination fehlt bei den Geräten, die gerade von Ransomware verschlüsselt werden.
Am 29. Oktober 2026 hat Synology eine seltene Warnung veröffentlicht: Angreifer nutzen eine Schwachstelle, die seit Dezember 2024 geschlossen ist, und verschlüsseln damit Daten auf NAS-Systemen mit veraltetem DSM. Wir zeigen Ihnen, welche Versionen betroffen sind, wie Sie Ihr Gerät in wenigen Minuten prüfen und welche Einstellungen ein Firmen-NAS wirklich braucht.
Was ist passiert? Ransomware-Angriffe auf veraltete DSM-Versionen
In der Pressemitteilung vom 29. Oktober 2026 schreibt Synology, dass Angreifer eine im Dezember 2024 behobene Lücke ausnutzen, um Geräte mit veralteten DSM-Versionen anzugreifen. Ziel sei, Daten zu verschlüsseln und Lösegeld zu erpressen. Synology fordert alle Nutzer verwundbarer Versionen auf, DSM sofort zu aktualisieren und automatische Updates einzuschalten.
Welche Lücke genau ausgenutzt wird, sagt der Hersteller nicht. Er verweist auf das Sicherheitsbulletin Synology-SA-24:20. Darin stehen drei Schwachstellen, die beim Hackerwettbewerb Pwn2Own im Oktober 2024 gezeigt wurden:
- CVE-2024-10441 (CVSS 9.8, kritisch): Ein Fehler im System-Plugin-Daemon erlaubt Angreifern aus dem Netz, ohne Anmeldung beliebigen Code auszuführen.
- CVE-2024-50629 (CVSS 5.3, mittel): Über die Web-API können Angreifer bestimmte Dateien lesen.
- CVE-2024-10445 (CVSS 4.3, mittel): Eine fehlerhafte Zertifikatsprüfung in der Update-Funktion erlaubt einem Angreifer im selben Netz, bestimmte Dateien zu schreiben.
Die gefährlichste der drei ist CVE-2024-10441. Code ausführen ohne Passwort, über das Netz: Mehr braucht eine Ransomware-Bande nicht, wenn die DSM-Oberfläche aus dem Internet erreichbar ist.
Das Nachrichtenportal BleepingComputer ordnet die Angriffe der Ransomware C3RB3R zu. Betroffene berichten dort von einer Lösegeldnotiz namens read-me3.txt und von Dateien mit der Endung .L0CK3D. Wenn Sie eines davon auf Ihrem NAS finden, springen Sie direkt zum Abschnitt über Sofortmaßnahmen weiter unten.
Diese DSM-Versionen schließen die Lücken
Laut Synology-SA-24:20 brauchen Sie mindestens folgende Stände. Alles darunter ist verwundbar:
| DSM-Zweig | Schweregrad | Mindestens erforderlich |
|---|---|---|
| DSM 7.2.2 | kritisch | 7.2.2-72806-1 |
| DSM 7.2.1 | kritisch | 7.2.1-69057-6 |
| DSM 7.2 | kritisch | 7.2-64570-4 |
| DSM 7.1 | kritisch | 7.1.1-42962-7 |
| DSM 6.2 | mittel | 6.2.4-25556-8 |
Ein wichtiger Hinweis: Diese Stände sind nur das Minimum für genau diese drei Lücken. Synology hat seitdem weitere kritische Fehler behoben. Im September 2026 kam zum Beispiel Synology-SA-26:13 mit zwei Lücken der Stufe CVSS 9.8, die ebenfalls ohne Anmeldung ausnutzbar sind. Wer heute noch auf 7.2.2-72806-1 steht, ist gegen C3RB3R gepatcht und trotzdem angreifbar.
Warum Sie sich nicht auf die CISA-Liste verlassen sollten
Viele IT-Verantwortliche priorisieren Updates nach dem Katalog „Known Exploited Vulnerabilities" der US-Behörde CISA. Das ist grundsätzlich sinnvoll. Im KEV-Katalog (Stand 3. November 2026) taucht jedoch keine der Synology-Lücken auf. Wer nur nach dieser Liste patcht, hätte die aktuelle Welle übersehen. Für ein NAS gilt deshalb: Synology-Bulletins direkt verfolgen und jedes DSM-Update einspielen, nicht nur die mit Schlagzeile.
Ist Ihr NAS betroffen? So prüfen Sie es in fünf Minuten
Bevor Sie Ihr Synology NAS absichern, klären Sie den Ist-Zustand. Melden Sie sich mit einem Administratorkonto an und öffnen Sie Systemsteuerung > Aktualisieren & Wiederherstellen > DSM-Aktualisierung. Dort sehen Sie die installierte Version und ob ein Update bereitsteht. Vergleichen Sie die Nummer mit der Tabelle oben.
Drei Situationen sollten Sie alarmieren:
- Das NAS läuft noch auf DSM 6.2. Der Zweig hat laut Synologys End-of-Life-Hinweis am 1. Oktober 2024 seine letzte Supportphase verlassen. Ältere Modelle können oft nicht höher. Dann ist das Gerät ein Kandidat für den Austausch, nicht für weiteres Flicken.
- Das NAS läuft auf DSM 7.2 oder älter. Synology bezeichnet DSM 7.2, 7.1 und 7.0 in seiner Mitteilung zu PHP2Shell bereits als End-of-Life. Aktuell ist laut den Release Notes DSM 7.4.1-90080 Update 1 vom 12. Oktober 2026.
- Die Anmeldeseite ist von außen erreichbar. Rufen Sie DSM von einem Smartphone im Mobilfunknetz auf, über die öffentliche IP oder die QuickConnect-Adresse. Erscheint die Anmeldemaske, ist die Verwaltung aus dem Internet erreichbar.
Ein Fallstrick bei Updates: Synology verteilt neue Versionen gestaffelt. Ein NAS meldet ein Update deshalb manchmal tagelang nicht, obwohl es schon existiert. Dann laden Sie die Datei im Download-Center für Ihr Modell herunter und installieren sie manuell. Vorher prüfen wir immer, ob das letzte Backup vollständig ist, denn ein DSM-Update startet das Gerät neu und lässt sich laut Synology nicht zurückrollen.
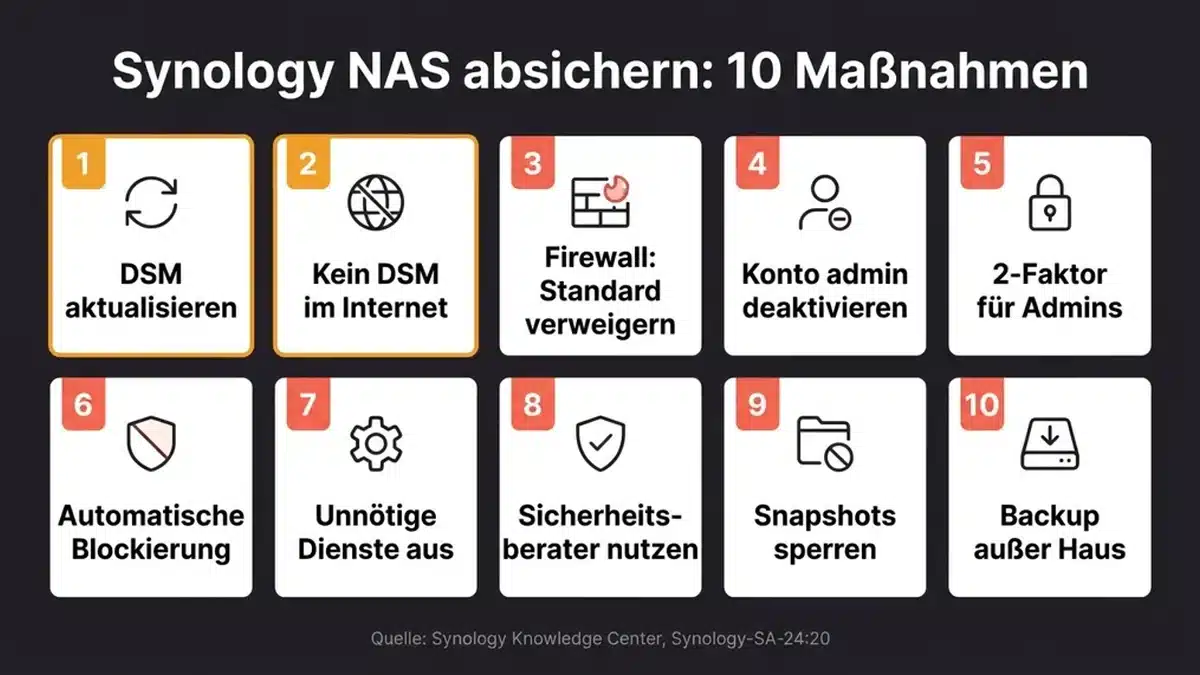
Synology NAS absichern: die 10 wichtigsten Maßnahmen
Die folgende Liste, mit der Sie Ihr Synology NAS absichern, stützt sich auf die Empfehlungen im Synology Knowledge Center und auf das, was wir bei Firmen-NAS als Mindeststandard ansehen. Die Reihenfolge entspricht der Wirkung: Schritt 1 schließt die aktuell ausgenutzte Lücke, Schritt 2 nimmt Angreifern auch bei der nächsten Lücke den direkten Weg auf das Gerät.
1. DSM und Pakete aktuell halten
Unter Systemsteuerung > Aktualisieren & Wiederherstellen > DSM-Aktualisierung > Aktualisierungseinstellungen legen Sie fest, ob wichtige Updates automatisch installiert werden. Synology empfiehlt das ausdrücklich. Bei Modellen, die ab 2025 erschienen sind, ist das laut Hersteller bereits Standard. Im Paket-Zentrum gibt es eine eigene Auto-Update-Einstellung für Pakete. Beides gehört zusammen, denn PHP2Shell hat gezeigt, dass auch Pakete wie Web Station oder WordPress auf dem NAS Lücken bringen. Mehr dazu in unserem Beitrag zu PHP2Shell.
Automatische Updates bedeuten automatische Neustarts. Legen Sie das Zeitfenster in die Nacht und informieren Sie die Belegschaft. Wie Sie Updates für alle Geräte planen und dokumentieren, steht in unserem Ratgeber zum Patch-Management.
2. Die DSM-Oberfläche nicht ins Internet stellen
Das ist die wichtigste Einzelmaßnahme, wenn Sie ein Synology NAS absichern wollen. Synology selbst empfiehlt, DSM nur dann dem Internet auszusetzen, wenn es unbedingt notwendig ist, und für Fernzugriff ein VPN zu nutzen. Prüfen Sie im Router, welche Portfreigaben auf das NAS zeigen. Die Standardports sind 5000 (HTTP) und 5001 (HTTPS). Freigaben für 5000, 5001, 22 (SSH) oder 21 (FTP) entfernen Sie.
Ein Ändern der Ports auf ungewöhnliche Nummern ersetzt das nicht. Es filtert Rauschen aus den Protokollen, aber eine Lücke wie CVE-2024-10441 bleibt auf jedem Port ausnutzbar. Wer von unterwegs auf Dateien zugreifen muss, wählt sich per VPN in das Firmennetz ein, idealerweise über die Firewall und nicht über das NAS selbst.
QuickConnect ist bequem, macht das Gerät aber über einen Synology-Dienst von außen erreichbar. Nutzt niemand die Funktion, schalten wir sie ab.
3. Die DSM-Firewall mit Standardregel „Zugriff verweigern"
Unter Systemsteuerung > Sicherheit > Firewall legen Sie Freigaberegeln nur für das Büronetz und das VPN-Netz an. Für „Wenn keine Regel zutrifft" wählen Sie „Zugriff verweigern". Synology weist darauf hin, die Regeln über eine erlaubte IP-Adresse einzurichten und nicht über QuickConnect, sonst sperren Sie sich selbst aus.
4. Das Standardkonto admin deaktivieren
Jeder Angreifer kennt den Benutzernamen „admin". Legen Sie ein persönliches Administratorkonto pro verantwortlicher Person an, testen Sie die Anmeldung und deaktivieren Sie danach das Standardkonto. Mitarbeitende arbeiten mit normalen Konten, die nur die freigegebenen Ordner sehen, die sie wirklich brauchen. Ein Buchhaltungskonto braucht keinen Schreibzugriff auf das Archiv der Geschäftsführung.
5. Zwei-Faktor-Anmeldung für alle Admins
Unter Optionen > Persönlich > Sicherheit > 2-Faktor-Authentifizierung aktiviert jede Person die Anmeldung mit App-Code. Für Administratorkonten ist das Pflicht, wenn wir ein Synology NAS absichern. Hinterlegen Sie die Wiederherstellungscodes an einem sicheren Ort, sonst wird ein verlorenes Smartphone zum Notfall.
6. Automatische Blockierung und Kontoschutz
Unter Systemsteuerung > Sicherheit > Schutz schalten Sie die automatische Blockierung ein. Sie sperrt IP-Adressen nach mehreren Fehlversuchen, unter anderem für DSM, SSH, rsync, FTP und WebDAV. Unter Sicherheit > Konto aktivieren Sie zusätzlich den Kontoschutz gegen Passwortraten. Gegen eine Lücke ohne Anmeldung hilft beides nicht, gegen die Brute-Force-Wellen früherer Jahre sehr wohl.
7. Unnötige Dienste und Pakete abschalten
Jeder laufende Dienst ist Angriffsfläche. Wer ein Synology NAS absichern will, geht deshalb Paket-Zentrum und Dateidienste durch und stellt sich bei jedem Eintrag eine Frage: Nutzt das jemand? Typische Kandidaten sind:
- FTP ohne Verschlüsselung (wenn nötig, SFTP oder FTPS verwenden),
- Telnet und ein dauerhaft aktiviertes SSH,
- Web Station, WordPress oder phpMyAdmin, die einmal zum Testen installiert wurden,
- Pakete von Drittanbietern, von denen Synology laut eigenem Ransomware-Leitfaden grundsätzlich abrät.
8. Den Sicherheitsberater regelmäßig laufen lassen
Die App Sicherheitsberater ist in DSM enthalten. Sie prüft Einstellungen, sucht nach Schadsoftware und meldet schwache Konfigurationen. Planen Sie einen wöchentlichen Scan und lassen Sie die Ergebnisse per E-Mail an eine Adresse schicken, die auch gelesen wird. Ein Bericht, den niemand öffnet, schützt nicht.
9. Unveränderliche Snapshots einrichten
Snapshots sind die schnellste Rettung nach einer Verschlüsselung und gehören zu jedem Konzept, mit dem Sie ein Synology NAS absichern. Mit dem Paket Snapshot Replication erstellen Sie regelmäßig Schnappschüsse der freigegebenen Ordner und legen einen Schutzzeitraum fest. In dieser Zeit lassen sich die Snapshots nicht löschen, auch nicht von einem Angreifer mit Admin-Rechten. Voraussetzung sind Btrfs-Volumes und ein unterstütztes Modell. Für Archive mit Aufbewahrungspflicht bietet DSM zusätzlich WriteOnce, das sich nach dem Aktivieren nicht mehr abschalten lässt.
10. Ein Backup außerhalb des NAS
Ein NAS ist Speicher, kein Backup. Wer sein Synology NAS absichern möchte, muss deshalb auch an den Fall denken, dass alle anderen Maßnahmen versagen.
Wird das Gerät komplett übernommen, sind lokale Snapshots im schlimmsten Fall weg, etwa wenn ein Modell keine unveränderlichen Snapshots unterstützt. Synology empfiehlt Hyper Backup nach der 3-2-1-Regel: drei Kopien, zwei Medien, eine davon außer Haus. Wählen Sie die Übertragungsverschlüsselung und testen Sie die Wiederherstellung mindestens einmal im Quartal. Wer das nie probiert hat, weiß nicht, ob es funktioniert.
Warum ein Firmen-NAS mehr Pflege braucht als ein privates
Ein Synology NAS ist schnell eingerichtet. Genau das wird zum Problem. In vielen kleinen Unternehmen hat es jemand vor Jahren aufgestellt, die Portfreigabe für den Zugriff aus dem Homeoffice gesetzt und danach nie wieder angefasst. Das Gerät läuft, die Daten sind da, Updates meldet niemand.
Die aktuelle Welle zeigt, was daraus wird: Ein Patch von Dezember 2024, fast zwei Jahre verfügbar, und trotzdem werden im Oktober 2026 Geräte verschlüsselt. Wer sein Synology NAS absichern will, braucht deshalb vor allem eine feste Zuständigkeit. Jemand muss Bulletins lesen, Updates freigeben, Backups prüfen und Warnungen des Sicherheitsberaters bearbeiten.
Diese Aufgaben übernehmen wir im Rahmen unserer Managed IT-Services. Das NAS-Management kostet laut unserer Preisliste 12,90 € netto je Gerät und Monat. Enthalten sind die Überwachung von Speicherplatz, RAID-Status und Firmware, automatisierte Updates, die aktive Prüfung der Datensicherungen und die Bearbeitung eingehender NAS-Meldungen.
Wenn das NAS schon verschlüsselt ist: Sofortmaßnahmen
Ein Synology NAS absichern können Sie dann nicht mehr rückwirkend, jetzt geht es um Schadensbegrenzung. Sie finden eine read-me3.txt oder lauter Dateien mit fremder Endung? Dann zählt jede Minute. Synology nennt in seinem Leitfaden zur Ransomware-Reaktion diese Reihenfolge:
- Isolieren: Netzwerkkabel des NAS ziehen. Geht das nicht, das Gerät ausschalten. Synology weist darauf hin, dass dabei Spuren im Arbeitsspeicher verloren gehen.
- Dokumentieren: DSM-Version, installierte Pakete, Firewall-Regeln, Zeitpunkt der Entdeckung und die Lösegeldnotiz festhalten.
- Wiederherstellung priorisieren: Prüfen, ob Snapshots und externe Backups unversehrt sind. Erst danach wiederherstellen, auf ein frisch installiertes und aktuelles DSM.
- Hilfe holen: Synology-Support, Ihr IT-Dienstleister, die Cyberversicherung und die Polizei, die nach Entschlüsselungswerkzeugen fragen kann.
- Ursache klären: War es die Lücke, ein erratenes Passwort oder ein fehlendes Paket-Update? Ohne Antwort passiert es wieder.
Wer diese Schritte vorher in einem IT-Notfallplan festgehalten hat, verliert im Ernstfall keine Zeit mit Suchen. Ist es bereits passiert, erreichen Sie uns über die IT-Notfall-Soforthilfe.
Häufige Fragen
Reicht es, das Synology NAS zu aktualisieren?
Für die aktuelle C3RB3R-Welle schließt das Update die Lücke. Wer das Synology NAS absichern will, sollte danach aber weitermachen. Ein Angreifer, der schon im System war, kann aber Hintertüren hinterlassen haben. Prüfen Sie nach dem Update Konten, geplante Aufgaben und Portfreigaben und schließen Sie den Zugang aus dem Internet.
Ist QuickConnect sicherer als eine Portfreigabe?
QuickConnect öffnet zwar keine Ports im Router, macht die Anmeldeseite aber trotzdem aus dem Internet erreichbar. Gegen eine Lücke in DSM selbst schützt es deshalb nicht. Für Firmen ist ein VPN der bessere Weg.
Wie erkenne ich, ob mein NAS angegriffen wurde?
Achten Sie auf Dateien mit der Endung .L0CK3D, eine Datei read-me3.txt, unbekannte Administratorkonten und Anmeldungen aus fremden Ländern im Protokoll-Center. Der Sicherheitsberater meldet zusätzlich auffällige Konfigurationen.
Was tun mit einem alten NAS auf DSM 6.2?
DSM 6.2 bekommt seit Oktober 2024 keine regulären Sicherheitsupdates mehr. Kann das Modell nicht auf DSM 7 wechseln, planen Sie den Austausch und nehmen Sie das Gerät bis dahin konsequent vom Internet.
Ersetzen Snapshots ein Backup?
Nein. Snapshots liegen auf demselben Gerät. Fällt das NAS aus oder wird es komplett übernommen, brauchen Sie eine Kopie außerhalb, etwa über Hyper Backup auf ein zweites Gerät oder in die Cloud.
Fazit: Synology NAS absichern heißt vor allem Updates und kein offener Zugang
Die aktuellen Angriffe treffen NAS-Systeme, deren DSM seit fast zwei Jahren kein Sicherheitsupdate gesehen hat. Besonders gefährdet sind Geräte, deren Anmeldeseite offen im Internet steht. Beides lässt sich an einem Nachmittag ändern. Mit Firewall, eigenen Admin-Konten, Zwei-Faktor-Anmeldung, unveränderlichen Snapshots und einem externen Backup wird aus dem schnell eingerichteten Speicher ein Gerät, dem Sie Ihre Firmendaten anvertrauen können.
Sie möchten wissen, wie es um Ihr NAS steht? Wir prüfen DSM-Version, Erreichbarkeit von außen und Backup-Konzept und zeigen Ihnen konkret, wie Sie Ihr Synology NAS absichern. Mehr zu unserem Ansatz finden Sie unter IT-Sicherheit. Sprechen Sie uns an.
bLeiben Sie informiert
Abonnieren Sie unseren Newsletter und verpassen Sie keine Neuigkeiten mehr
About the Author: Tayfun Özdemir