by Tayfun Özdemir
Share
Software-Updates überwachen heißt: für jedes Produkt in Ihrer IT mitbekommen, wann der Hersteller eine neue Version oder einen Sicherheitspatch veröffentlicht. Bei Windows erledigt das Microsoft selbst. Bei Firewall, NAS, Hypervisor, Backup-Software und Branchenprogrammen meldet sich dagegen niemand. Genau für diese Lücke nutzen wir patchletter: Wir haken die Produkte an, die wir betreuen, und bekommen eine Mail, sobald irgendwo ein Update erscheint.
In diesem Beitrag zeigen wir, warum Sie Software-Updates überwachen sollten, auch wenn auf den PCs alles automatisch läuft, was patchletter kann, wofür wir es einsetzen und wo seine Grenzen liegen.
- Warum Software-Updates überwachen, wenn doch alles automatisch läuft?
- Was ist patchletter?
- Wofür wir patchletter nutzen
- Software-Updates überwachen in 4 Schritten
- Kostenlos oder Pro: Was brauchen Sie?
- Der Microsoft-365-Tenant-Scan
- Was patchletter nicht übernimmt
- Häufige Fragen
- Fazit: Erst wissen, dann patchen
- Abonnieren Sie unseren Newsletter und verpassen Sie keine Neuigkeiten mehr
- About the Author: Tayfun Özdemir
- Patch-Management für KMU: Updates planen, priorisieren und nachweisen
- OpenSSH Schwachstelle sshole (CVE-2026-123158): Betroffene Systeme prüfen und absichern
- Synology NAS absichern: Ransomware greift veraltetes DSM an, das sollten Unternehmen jetzt tun
- VMware Alternative: Proxmox, Hyper-V und Co. im Vergleich für KMU
Warum Software-Updates überwachen, wenn doch alles automatisch läuft?
Stellen Sie sich einen ganz normalen Dienstag vor. Windows hat in der Nacht seine Updates geholt, Chrome und Edge aktualisieren sich selbst. Alles grün. Gleichzeitig hat der Hersteller Ihres NAS eine neue Firmware veröffentlicht, die eine kritische Lücke schließt. Das NAS selbst sagt Ihnen davon nichts, solange niemand in die Weboberfläche schaut.
So sieht es in fast jedem Unternehmen aus. Die Geräte, die am meisten Schaden anrichten können, haben oft den schlechtesten Update-Kanal:
- Firewall und VPN: hängen direkt am Internet und sind ein bevorzugtes Ziel.
- NAS und Backup: enthalten die Daten, die Erpresser verschlüsseln oder löschen wollen.
- Hypervisor wie Proxmox VE oder VMware ESXi: ein ungepatchter Host gefährdet alle Server darauf.
- Branchensoftware und Admin-Tools: jeder Hersteller veröffentlicht anders, mal im Kundenportal, mal in einem Forum, mal gar nicht sichtbar.
Das Bundesamt für Sicherheit in der Informationstechnik nennt Updates „einen Grundpfeiler der IT-Sicherheit" und rät, sie schnellstmöglich zu installieren. Installieren können Sie aber nur, wovon Sie wissen. Wer Software-Updates überwachen will, braucht deshalb zuerst eine Antwort auf die Frage: Woher erfahre ich überhaupt von einer neuen Version?
Die drei üblichen Wege und ihr Haken
Der erste Weg ist der Newsletter jedes einzelnen Herstellers. Bei zwanzig Produkten sind das zwanzig Abos mit zwanzig Formaten, dazwischen Werbung und Webinar-Einladungen. Die wichtige Mail geht unter.
Der zweite Weg ist regelmäßiges Nachschauen. Das funktioniert genau so lange, bis die erste stressige Woche kommt. Der dritte Weg sind allgemeine CVE-Verteiler. Die melden Schwachstellen, aber zu jeder Software der Welt, und sie sagen Ihnen nicht, dass eine neue Version erschienen ist. Aussortieren müssen Sie selbst.
Was ist patchletter?
patchletter ist laut eigener Website ein kostenloser Update-Radar für Admins. Sie wählen aus einem Katalog die Software und Hardware aus, die Sie betreuen, bestätigen Ihre Mailadresse und bekommen eine Nachricht, sobald einer der Hersteller eine neue Version veröffentlicht. Ein Passwort gibt es nicht, die Anmeldung läuft über einen Link per Mail.
Ein paar Fakten von der Website (Stand: November 2026):
- Im Katalog stehen gut 1.400 Produkte, von Browsern über Firewalls, NAS und Hypervisoren bis zu Branchensoftware aus dem DACH-Raum.
- Die Versionsdaten stammen aus offiziellen Hersteller-APIs, Release-Feeds, Paketquellen wie winget und Homebrew sowie öffentlichen Release-Notes. Welche Quelle für welches Produkt genutzt wird, ist auf der Quellenseite einsehbar.
- Geprüft wird täglich. Die Mails kommen wahlweise sofort pro Release, als Tages- oder als Wochen-Digest, jeweils mit Link zu den Release Notes.
- Auf jeder Produktseite stehen, soweit es Daten gibt, der Support-Zyklus (aus endoflife.date) und aktiv ausgenutzte Lücken aus dem CISA-KEV-Katalog, frei lesbar ohne Konto.
- Betrieben wird der Dienst nach eigener Angabe ohne Tracking auf einem eigenen Server in Helsinki, also in der EU.
Hinter patchletter steht die patchletter UG aus Gelsenkirchen mit Geschäftsführer Kolja Sagorski. Kolja ist ein Kollege, den wir persönlich kennen. Das sagen wir offen, damit Sie diese Empfehlung richtig einordnen können.
Wofür wir patchletter nutzen
Als IT-Dienstleister betreuen wir sehr unterschiedliche Umgebungen. Beim einen Kunden steht ein Synology-NAS im Abstellraum, beim nächsten laufen mehrere virtuelle Server unter Proxmox, dazu kommen Microsoft 365, Fernwartung und bei DevOps-Kunden Kubernetes-Cluster. Jede dieser Komponenten hat ihren eigenen Release-Rhythmus. Kein Mensch behält das alles im Kopf.
Deshalb haben wir in patchletter die Produkte angehakt, die bei unseren Kunden und in unserer eigenen Umgebung im Einsatz sind. Ein Auszug aus dieser Liste:
- Virtualisierung und Backup: Proxmox VE, Veeam Backup & Replication, Windows Server
- Speicher: Synology DSM
- Fernwartung und Admin-Werkzeuge: RustDesk, OpenSSH
- Web und Zusammenarbeit: WordPress, PHP, Nextcloud
- DevOps: Kubernetes, Docker Engine, Traefik
Wir haben uns für den Tages-Digest entschieden. Morgens liegt eine einzige Mail im Postfach, in der steht, welche dieser Produkte eine neue Version bekommen haben. Gibt es nichts Neues, kommt auch keine Mail. Das ist der Teil, den wir am meisten schätzen: Die Mail ist kurz genug, dass sie wirklich gelesen wird.
Was nach der Mail passiert
Die Mail allein schützt niemanden. Entscheidend ist, was danach passiert. Bei uns läuft das so: Wir lesen die Release Notes, schätzen ein, ob ein Sicherheitsproblem behoben wird, und planen das Update in unseren Ablauf ein. Eine kritische Lücke in einer Firewall wird zeitnah geschlossen, ein Funktionsupdate für ein NAS wandert ins nächste Wartungsfenster.
Wie wir diese Fristen festlegen und Updates testen, beschreiben wir ausführlich in unserem Ratgeber Patch-Management für KMU. patchletter ist darin der erste Schritt: das Wissen, dass es überhaupt etwas zu tun gibt.
Ein Nebeneffekt: Support-Ende früh erkennen
Auf den Produktseiten zeigt patchletter auch, welche Versionen noch unterstützt werden. Bei Proxmox VE steht dort etwa, dass nur noch die Reihe 9 Updates erhält und Version 8 das Support-Ende erreicht hat. So eine Information ist Gold wert, wenn Sie gerade über eine Alternative zu VMware nachdenken oder ein altes System weiterlaufen lassen wollen. Ein Produkt ohne Herstellerunterstützung lässt sich nicht mehr patchen, egal wie gut Sie Ihre Software-Updates überwachen.
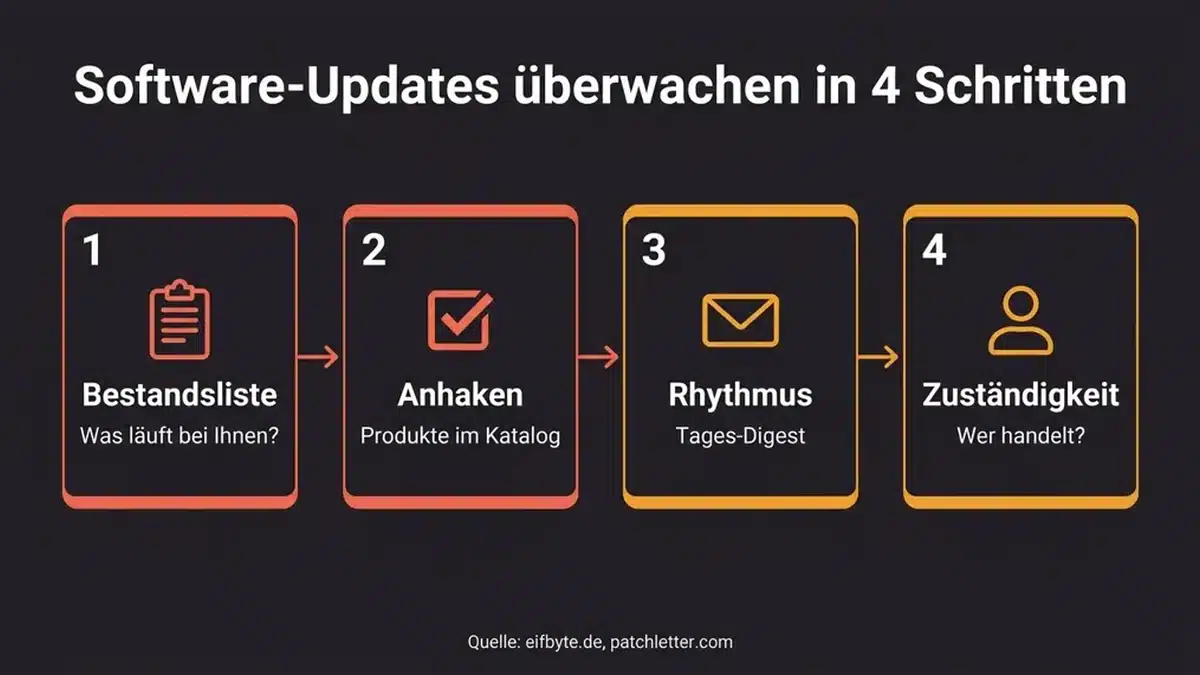
Software-Updates überwachen in 4 Schritten
So richten Sie das in einem kleinen oder mittleren Unternehmen ein, auch ohne eigene IT-Abteilung:
- Bestandsliste machen: Schreiben Sie auf, was bei Ihnen läuft. Nicht nur Programme, auch Firewall, Router, NAS, Drucker und Server. Hersteller und Modell reichen für den Anfang.
- Produkte anhaken: Suchen Sie jedes Produkt im patchletter-Katalog und haken Sie es an. Ein Konto brauchen Sie dafür nicht, die Auswahl bleibt im Browser, bis Sie Ihre Mailadresse bestätigen.
- Rhythmus wählen: Für die meisten Unternehmen ist der Tages-Digest richtig. Wer nur wenige, unkritische Produkte hat, kommt mit dem Wochen-Digest aus.
- Zuständigkeit klären: Legen Sie fest, wer die Mail liest und entscheidet. Eine Update-Mail in einem Postfach, das niemand öffnet, ist wertlos.
Der vierte Schritt ist der, an dem es in der Praxis meistens hakt. Wenn Sie keine Person haben, die das übernehmen kann, ist das genau der Punkt, an dem ein Dienstleister sinnvoll wird.
Kostenlos oder Pro: Was brauchen Sie?
Die Update-Mails sind bei patchletter kostenlos, ohne Begrenzung bei der Zahl der Produkte und Mails. Bezahlt wird laut Preisseite der Fall davor: eine Lücke, die Ihr Produkt trifft, für die es aber noch kein Update gibt.
| Funktion | Kostenlos | Pro |
|---|---|---|
| Update-Mails für alle Produkte im Katalog | ja | ja |
| Sicherheitswarnung bei CVE, KEV und BSI/CERT-Bund per Mail | nein | ja, auch ohne verfügbaren Patch |
| Warnung vor Support-Ende (90, 30 und 7 Tage vorher) | nein | ja |
| Teams, Slack, Webhook, SMS | nein | ja |
| Mehrere Teammitglieder | nein | bis 5 |
| Microsoft-365-Tenant-Scan | Vorschau, 1 Scan in 7 Tagen | vollständig, bis 3 Tenants |
| Preis (netto) | 0 € | 49 € im Monat oder 490 € im Jahr |
Preise laut patchletter.com, Stand November 2026, zuzüglich Umsatzsteuer.
Unsere Einschätzung: Für ein Unternehmen, das seine eigenen Software-Updates überwachen will, reicht die kostenlose Version als Einstieg völlig. Pro lohnt sich, wenn Sie mehrere Umgebungen betreuen, wenn ein Team die Meldungen gemeinsam bearbeitet oder wenn Sie bei aktiv ausgenutzten Lücken nicht auf das Update des Herstellers warten wollen.
Der Microsoft-365-Tenant-Scan
Neben den Update-Mails bietet patchletter eine Prüfung der Einstellungen von Microsoft 365. Nach der Anmeldung bei Microsoft liest der Scan die Konfiguration Ihres Tenants über Microsoft Graph und prüft sie mit 53 Checks. 32 davon folgen dem CIS Microsoft 365 Foundations Benchmark in der Fassung 5.0.0.
Geprüft werden zum Beispiel:
- ob Administratorkonten per Multi-Faktor-Anmeldung geschützt sind,
- ob veraltete Anmeldeverfahren blockiert sind, die MFA umgehen,
- ob Mitarbeitende Apps eigenständig Zugriff auf Firmendaten geben dürfen,
- wie Gäste und externe Freigaben in SharePoint und OneDrive geregelt sind.
Zwei Punkte sind uns wichtig. Erstens: Der Scan fragt nur Leserechte an und kann laut patchletter nichts in Ihrem Tenant ändern. Jeder Scan wird von Ihnen selbst gestartet, ein dauerhafter Zugang wird nicht gespeichert. Zweitens: Der Scan ersetzt kein Audit. Einstellungen, die Microsoft nur über PowerShell lesbar macht, etwa große Teile von Exchange Online und Teams, prüft er nicht. Das schreibt patchletter auch selbst.
Für eine erste Bestandsaufnahme ist das trotzdem ein guter Startpunkt. Zeigt der Bericht offene Punkte, helfen wir bei der Umsetzung im Rahmen unserer Microsoft-365-Betreuung.
Was patchletter nicht übernimmt
Ein Werkzeug, das Software-Updates überwachen kann, installiert noch keinen einzigen Patch. patchletter sagt Ihnen, dass es etwas zu tun gibt. Erledigen muss es weiterhin jemand:
- Release Notes lesen und einschätzen, ob ein Update dringend ist,
- vor dem Update ein funktionierendes Backup sicherstellen,
- das Update einspielen, bei Servern und Firewalls in einem Wartungsfenster,
- prüfen, ob danach alles läuft, und das dokumentieren.
Genau das ist Teil unserer Managed IT-Services für Unternehmen im Kreis Euskirchen, in Bonn, Köln und im Rheinland. patchletter ist für uns dabei ein Frühwarnsystem, die eigentliche Arbeit beginnt nach der Mail.
Häufige Fragen
Wie kann ich Software-Updates überwachen, ohne jede Herstellerseite zu besuchen?
Mit einem Update-Radar wie patchletter. Sie wählen Ihre Produkte einmal aus und bekommen eine Mail, sobald einer der Hersteller eine neue Version veröffentlicht. Die Grundfunktion ist kostenlos.
Ist patchletter wirklich kostenlos?
Die Update-Mails ja, ohne Limit bei Produkten und Mails. Sicherheitswarnungen zu Lücken ohne Patch, Warnungen vor dem Support-Ende, Team-Funktionen und der vollständige Microsoft-365-Bericht gehören zum kostenpflichtigen Pro-Tarif.
Muss ich etwas installieren?
Nein. patchletter läuft im Browser und verschickt Mails. Auf Ihren Geräten wird nichts installiert, und der Dienst sieht nicht, welche Version bei Ihnen tatsächlich läuft. Diesen Abgleich machen Sie oder Ihr IT-Dienstleister.
Ersetzt patchletter ein Patch-Management?
Nein. Es deckt den ersten Schritt ab, nämlich zu erfahren, dass ein Update existiert. Bewerten, testen, einspielen und dokumentieren bleibt Aufgabe Ihres Patch-Managements.
Müssen EIFBYTE-Kunden patchletter nutzen?
Nein. Wir nutzen es für unsere eigene Arbeit, Sie müssen dafür nichts buchen. Umgekehrt brauchen Sie uns nicht, um patchletter zu nutzen.
Fazit: Erst wissen, dann patchen
Viele Angriffe nutzen Lücken, für die es längst ein Update gab. Oft hat schlicht niemand mitbekommen, dass es erschienen ist. Wer Software-Updates überwachen will, braucht kein teures Werkzeug, sondern eine verlässliche Meldung und eine Person, die danach handelt. Für die Meldung nutzen wir patchletter. Für das Handeln sind wir da.
Sie möchten wissen, welche Systeme bei Ihnen gerade ohne Update-Kontrolle laufen? Sprechen Sie uns an, wir schauen gemeinsam auf Ihre Umgebung.
bLeiben Sie informiert
Abonnieren Sie unseren Newsletter und verpassen Sie keine Neuigkeiten mehr
About the Author: Tayfun Özdemir